



Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

Ботнет пять лет взламывал роутеры TP-Link и отправлял с них СМС

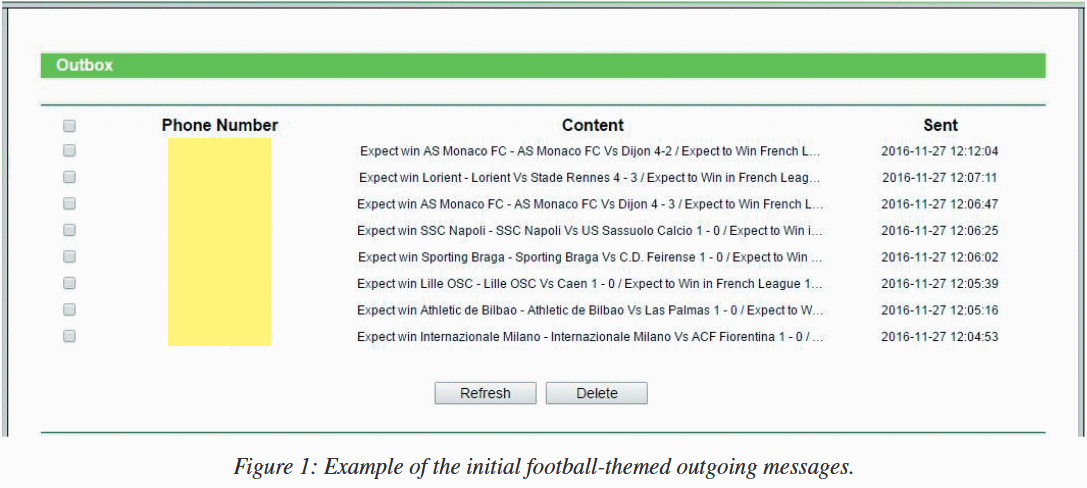
Киберпреступники как минимум с 2016 года взламывали маршрутизаторы TP-Link, чтобы объединить эти устройства в ботнет. Встроенная функция отправки СМС-сообщений помогла злоумышленникам организовать сервис по отправке текстовых сообщений (Messaging-as-a-Service).

Фактически пять лет заражённые роутеры вполне спокойно отравляли коды верификации, а также зашифрованные сообщения, до смысла которых ещё только предстоит добраться.


О действиях ботнета специалист Acronis Роберт Ньюмэн и сотрудник Search-Lab Гергей Еберхант рассказали вчера на конференции Virus Bulletin 2021. По словам Ньюмэна, он впервые начал наблюдать за ботнетом в мае 2018 года.

Тогда эксперта попросили провести расследование взлома маршрутизаторов, из-за которых владельцам приходили огромные счета за сотовую связь. Львиную долю непонятных расходов составляли СМС-сообщения, для отправки которых использовалась вставленная в устройства СИМ-карта.

Ньюмэн потратил три года на тщательное исследование активности злоумышленников, что привело к открытию ботнета. Для этого потребовалось изучить логи многих жертв и опросить их. В итоге эксперту удалось выяснить, как именно киберпреступники взламывали роутеры. Оказалось, что атакующие задействовали уязвимость, обнаруженную ещё в 2015 году. Она позволяла получить доступ к файлам, хранящимся в маршрутизаторе.

Ньюмэну удалось воспроизвести эксплойт, с помощью которого преступники проникали на устройства. Баг отлично подошёл для того, чтобы получить доступ к LTE-функциям. В итоге специалист смог «отравлять СМС-сообщения, считывать данные из входящих и исходящих посланий и модифицировать настройки времени LAN».

Уязвимыми устройствами оказались маршрутизаторы серии TP-Link MR6400. Несмотря на то что в последних версиях прошивки от этой уязвимости не осталось и следа, тысячи уязвимых роутеров всё ещё спокойно работали. Более того, многие остаются непропатченными и по сей день.

Подпишитесь на новости

Хаусфишинг: продавцы жилья теперь приукрашивают фото с помощью ИИ

В Великобритании распространяется хаусфишинг: продавцы недвижимости редактируют фотографии объектов нейросетями или полностью заменяют их сгенерированными снимками. Название придумали по аналогии с кетфишингом, когда человек выдает себя в интернете за другого.

Об этом сообщает BBC (ресурс заблокирован на территории России). С подменой столкнулась Оливия Николь, которая искала жилье на Rightmove, крупнейшей платформе недвижимости в стране.

На просмотре выяснилось, что комнаты и окна заметно меньше, чем на фотографиях, а за диваном есть выступ стены, которого на снимках не было.

«Комнаты оказались гораздо меньше, чем на фотографиях, а обстановка совершенно другой», — рассказала она.

Блогер и специалист по недвижимости Джек Бушрод заметил, что за последние полгода объявлений с обработанными нейросетью фото стало заметно больше, и в большинстве из них об обработке не сказано.

По его словам, был случай, когда ИИ убрал из дома колонну и добавил окно. На других снимках нейросеть скрывает пятна на коврах и трещины на плитке.

Специалисты считают допустимым убирать с помощью ИИ лишние предметы или расставлять мебель в пустой комнате. Такие фото, по их мнению, должны сопровождаться пометкой об изменениях.

RSS: Новости на портале Anti-Malware.ru