



В утечке Twitch есть и имейлы, и пароли в открытом виде, утверждает эксперт

В утечке Twitch есть и имейлы, и пароли в открытом виде, утверждает эксперт

В утечке Twitch есть и имейлы, и пароли в открытом виде, утверждает эксперт

Один из экспертов по кибербезопасности решил тщательно проанализировать утечку данных стриминговой платформы Twitch. В результате специалист нашёл там возвратные платежи PayPal, содержавшие имена и адреса электронной почты пользователей, имейлы сотрудников и самое главное — пароли в виде простого текста.

Наверняка уже каждый слышал про слив внутренних данных Twitch, среди которых был исходный код, информация о зарплатах стримеров и коммерческие данные корпорации. Специалисты все больше склоняются к мнению, что это была прямая атака на пользователей, а не на сам стриминговый сервис.

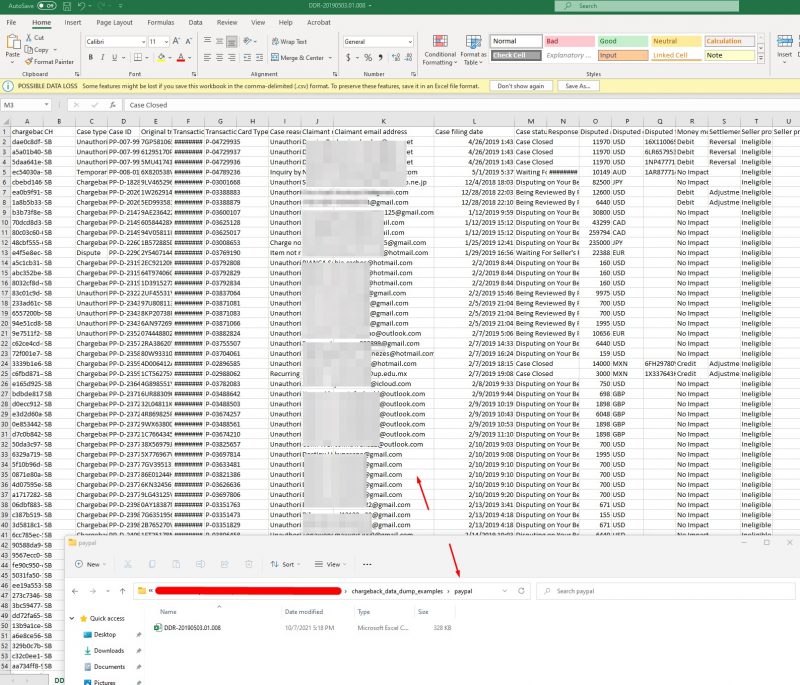
Независимый исследователь в области кибербезопасности, попросивший не называть его имя, нашёл адреса электронной почты стримеров, а также пароли в виде простого текста. Специалист поделился с Threatpost скриншотом через PrivacySharks.


Когда представители Threatpost связались с Twitch, там отметили, что им ничего не известно о скомпрометированных учётных данных.

«Мы продолжаем расследование, однако сразу скажем, что сервис не хранит номера банковских карт, так что злоумышленники точно не могли до них добраться», — заявили сотрудники стриминговой платформы.

Тем не менее исследователь представил доказательства компрометации учётных данных. Например, на скриншоте ниже можно увидеть персональную информацию, включая файлы от PayPal. В этих записях можно найти полные имена, адреса электронной почты и прочее:


Напомним, что сам Twitch отрицал наличие паролей в утечке.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru