



Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Вредоносное Android-приложение Flubot теперь использует фейковые предупреждения об обновлении софта, чтобы ввести доверчивых пользователей в заблуждение и заставить их установить в систему злонамеренных код.

Эта уловка стара как мир, однако киберпреступники продолжают использовать её в атаках: владелец мобильного устройства видит предупреждение о якобы установленном на его смартфоне вредоносе. Человеку сразу же предлагают инсталлировать обновления, которые ликвидируют зловред и закроют имеющиеся уязвимости.

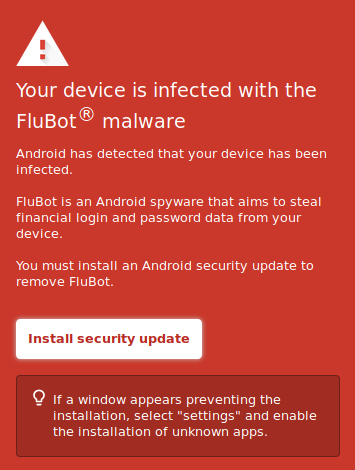
На эту кампанию обратила внимание группа реагирования на чрезвычайные киберинциденты из Новой Зеландии. В сообщении злоумышленников говорится следующее:

«Ваше устройство заражено вредоносной программой FluBot. Заражение детектировала система Android. FluBot представляет собой шпионский софт, операторов которого интересуют учётные данные от банковских приложений. Вам необходимо установить обновление безопасности для Android, чтобы избавиться от FluBot».


Помимо этого, в сообщении преступников была инструкция, с помощью которой жертва могла разрешить установку софта из сторонних источников. Только так троян можно было инсталлировать в ОС.

FluBot фигурирует в атаках с конца 2020 года, первыми жертвами вредоноса стали граждане Испании. С марта 2021 года операторы трояна переключили его на пользователей из Европы и Японии.

В марте мы писали о задержании предполагаемых операторов Android-ботнета FluBot, а уже в апреле новая кампания этого вредоноса поразила пользователей мобильной операционной системы Android.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru