



Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

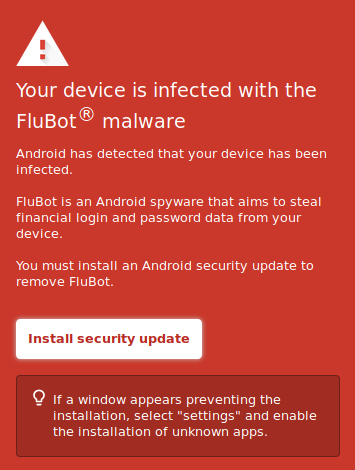
Вредоносное Android-приложение Flubot теперь использует фейковые предупреждения об обновлении софта, чтобы ввести доверчивых пользователей в заблуждение и заставить их установить в систему злонамеренных код.

Эта уловка стара как мир, однако киберпреступники продолжают использовать её в атаках: владелец мобильного устройства видит предупреждение о якобы установленном на его смартфоне вредоносе. Человеку сразу же предлагают инсталлировать обновления, которые ликвидируют зловред и закроют имеющиеся уязвимости.

На эту кампанию обратила внимание группа реагирования на чрезвычайные киберинциденты из Новой Зеландии. В сообщении злоумышленников говорится следующее:

«Ваше устройство заражено вредоносной программой FluBot. Заражение детектировала система Android. FluBot представляет собой шпионский софт, операторов которого интересуют учётные данные от банковских приложений. Вам необходимо установить обновление безопасности для Android, чтобы избавиться от FluBot».


Помимо этого, в сообщении преступников была инструкция, с помощью которой жертва могла разрешить установку софта из сторонних источников. Только так троян можно было инсталлировать в ОС.

FluBot фигурирует в атаках с конца 2020 года, первыми жертвами вредоноса стали граждане Испании. С марта 2021 года операторы трояна переключили его на пользователей из Европы и Японии.

В марте мы писали о задержании предполагаемых операторов Android-ботнета FluBot, а уже в апреле новая кампания этого вредоноса поразила пользователей мобильной операционной системы Android.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru