



Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Банковский Android-троян FluBot теперь скрывается в фейковых обновлениях

Вредоносное Android-приложение Flubot теперь использует фейковые предупреждения об обновлении софта, чтобы ввести доверчивых пользователей в заблуждение и заставить их установить в систему злонамеренных код.

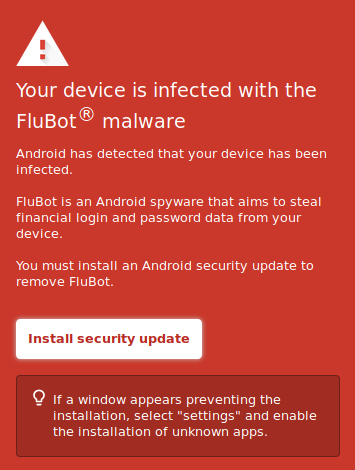
Эта уловка стара как мир, однако киберпреступники продолжают использовать её в атаках: владелец мобильного устройства видит предупреждение о якобы установленном на его смартфоне вредоносе. Человеку сразу же предлагают инсталлировать обновления, которые ликвидируют зловред и закроют имеющиеся уязвимости.

На эту кампанию обратила внимание группа реагирования на чрезвычайные киберинциденты из Новой Зеландии. В сообщении злоумышленников говорится следующее:

«Ваше устройство заражено вредоносной программой FluBot. Заражение детектировала система Android. FluBot представляет собой шпионский софт, операторов которого интересуют учётные данные от банковских приложений. Вам необходимо установить обновление безопасности для Android, чтобы избавиться от FluBot».


Помимо этого, в сообщении преступников была инструкция, с помощью которой жертва могла разрешить установку софта из сторонних источников. Только так троян можно было инсталлировать в ОС.

FluBot фигурирует в атаках с конца 2020 года, первыми жертвами вредоноса стали граждане Испании. С марта 2021 года операторы трояна переключили его на пользователей из Европы и Японии.

В марте мы писали о задержании предполагаемых операторов Android-ботнета FluBot, а уже в апреле новая кампания этого вредоноса поразила пользователей мобильной операционной системы Android.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru