



Apple Pay с картой Visa позволяет провести платёж заблокированным iPhone

Apple Pay с картой Visa позволяет провести платёж заблокированным iPhone

Apple Pay с картой Visa позволяет провести платёж заблокированным iPhone

Исследователи нашли способ проводить несанкционированные платежи с помощью Apple Pay, если пользователь привязал карту Visa. Опасность в том, что оплатить какой-либо товар можно даже заблокированным iPhone.

Согласно описанию специалистов, выявленный способ представляет собой цифровую версию действий стандартного вора-карманника. Метод сработает даже в том случае, если смартфон находится у жертвы в сумке, при этом лимиты транзакции отсутствуют.

Изучая атаки на бесконтактные платежи, специалисты университетов Бирмингема и Суррея выяснили, что iPhone подтверждает транзакцию при определённых условиях.

Чтобы платёж прошёл, владельцы смартфона должны пройти аутентификацию и разблокировать iPhone одним из трёх способов: с помощью Face ID, Touch ID или кода-пароля. Тем не менее определённые условия — например, оплата за проезд в общественном транспорте — делают этот процесс излишне громоздким для пользователя.

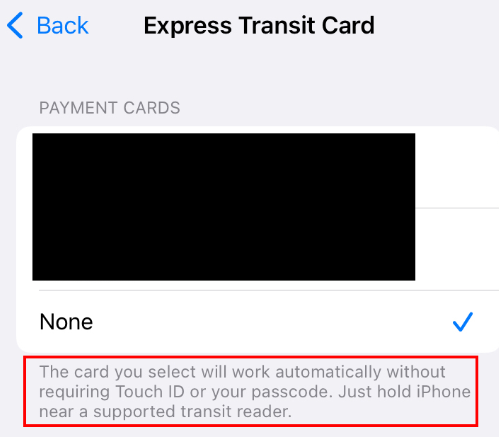
Поэтому разработчики решили эту проблему в Apple Pay с помощью функции Express Transit, позволяющей провести транзакцию без необходимости разблокировать устройство. Express Transit работает только для определённых услуг, таких как оплата за билеты.


«В комбинации с картой Visa эту функцию можно использовать для обхода заблокированного iPhone. Другими словами, злоумышленник может потратить любую сумму со счёта жертвы без необходимости разблокировать смартфон», — объясняют исследователи.

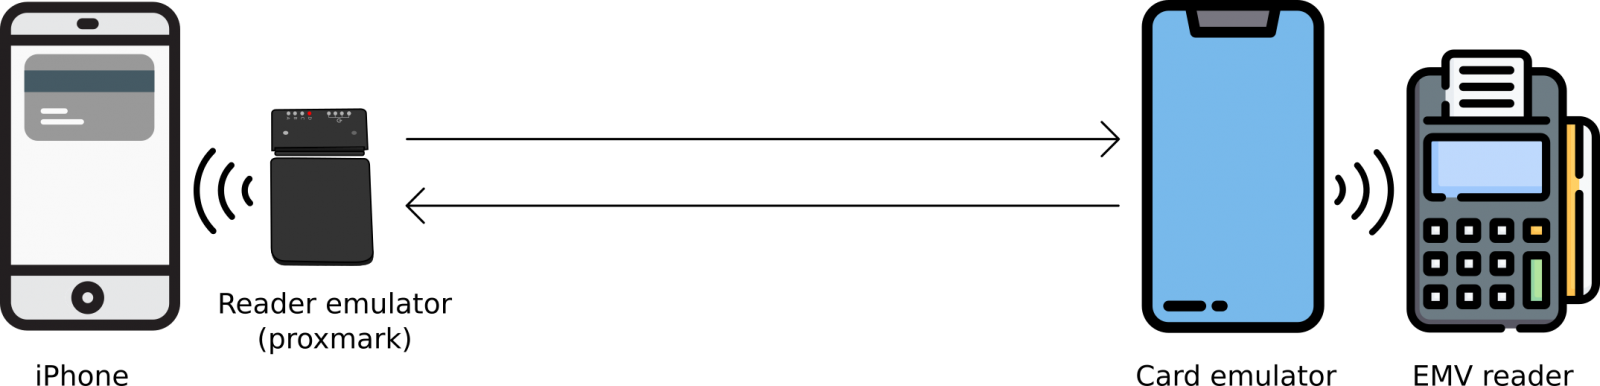
Сами эксперты смогли сделать из устройства Proxmark подобие считывателя карт, который взаимодействовал с iPhone и Android-устройством воображаемой жертвы. Согласно опубликованной инфографике, метод специалистов работает по принципу «Человек посередине» (Man-in-the-Middle).


На сегодняшний день эта уязвимость всё ещё актуальна, поэтому пользователям Apple Pay с картами Visa определённо стоит учитывать эту особенность.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru