



Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

Новый вредонос крадёт аккаунты геймеров в Steam, Epic Games и EA Origin

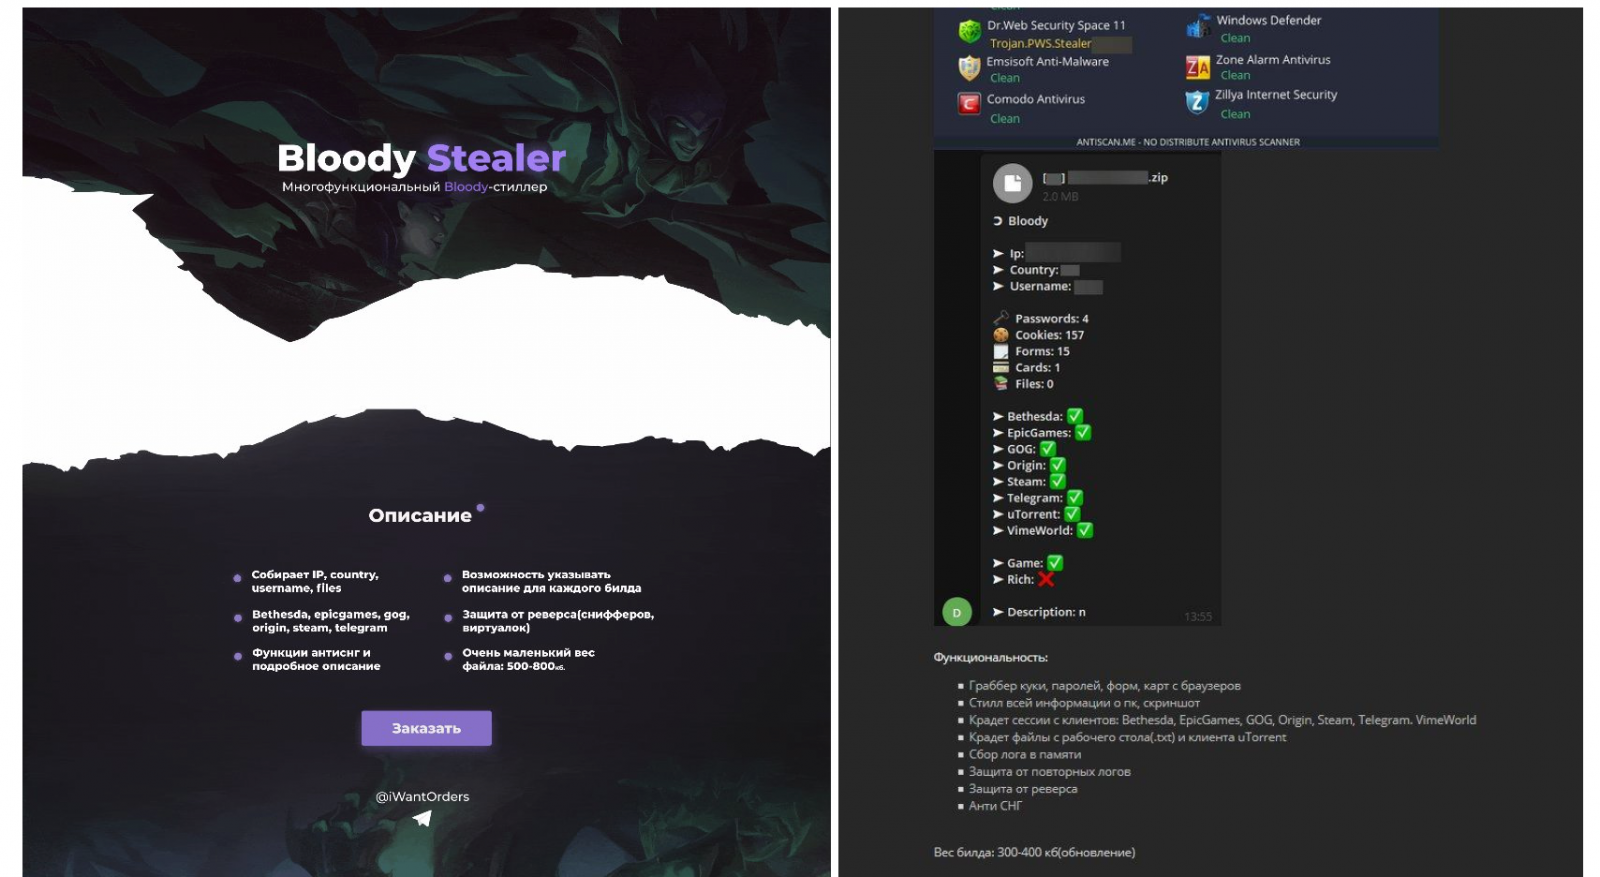
На форумах дарквеба продаётся новая вредоносная программа, которую киберпреступники используют в основном для кражи аккаунтов геймеров на различных площадках: Steam, Epic Games Store и EA Origin. Об интересном образце рассказали специалисты «Лаборатории Касперского».

Троян, впервые попавшийся исследователям в марте, получил имя BloodyStealer. Его основная задача — красть конфиденциальную информацию, включая файлы cookies, пароли, данные банковских карт, а также сессии в различных приложениях.

Больше всего этот вредонос любит популярные геймерские платформы вроде Steam, Epic Games, EA Origin, GOG Galaxy и т. п. Все собранные учётные данные злоумышленники позже продают на форумах для киберпреступников.

«Нельзя сказать, что BloodyStealer изначально разрабатывался именно для атак на любителей игр, однако его использование явно говорит о заинтересованности киберкриминального мира в учётных данных геймеров», — объясняют эксперты «Лаборатории Касперского».

«Логи, аккаунты и даже внутриигровые ценности легко сбыть на хакерских форумах за приличную сумму».

BloodyStealer продаётся через частные каналы и только VIP-участникам форумов. За зловред придётся отдать 10 долларов (месячная подписка) или 40 долларов за пожизненную лицензию.


Продавцы также отмечают, что троян обладает функциями обхода детектирования антивирусными программами. Атаки BloodyStealer не ограничиваются какой-то одной страной, поэтому под угрозой находятся геймеры по всему миру. Полный разбор вредоноса можно почитать в отчёте Kaspersky.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru