



OpenSUpdater использует подпись кода для обхода антивирусов в Windows

OpenSUpdater использует подпись кода для обхода антивирусов в Windows

OpenSUpdater использует подпись кода для обхода антивирусов в Windows

Специалисты по кибербезопасности из Goolge отметили интересный подход разработчиков вредоносных программ. Теперь операторы зловредов используют специально созданные сигнатуры для подписи кода, которые выглядят легитимными в системе Windows и позволяют обойти защитные программы.

В частности, этот метод используется для распространения OpenSUpdater, которая получила статус потенциально опасной программы — Riskware. OpenSUpdater внедряется в браузеры и устанавливает дополнительный опасный софт в систему жертвы.

За этой кампанией стоит киберпреступная группировка, основной мотив которой — финансовая выгода. Поэтому задача OpenSUpdater — заразить как можно больше устройств. Большинство жертв злоумышленников на данный момент находится в США и, судя по всему, в их интересы входит скачивание нелегального софта, «кряков» и т. п.

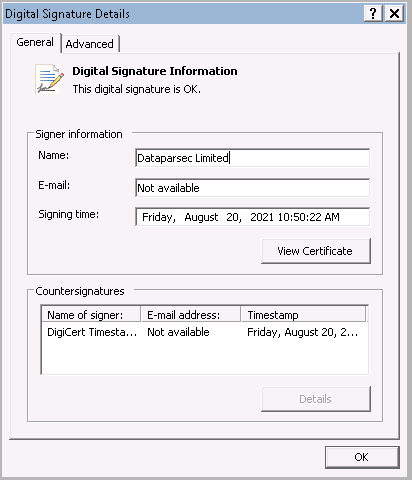
Как отметил Нил Мехта, один из исследователей команды Google Threat Analysis Group (TAG), авторы OpenSUpdater недавно начали подписывать семплы своей программы специально созданными сертификатами. Интересно, что эти образцы полностью сбивали парсинг OpenSSL, так что декодировать и проверить сигнатуры не представлялось возможным.

Другими словами, антивирусные решения, использующие правила детектирования OpenSSL, не могли обнаружить OpenSUpdater, поэтому нежелательный софт выполнял любые действия в системе пользователя.

«С середины августа образцы OpenSUpdater подписывались невалидной сигнатурой. Наше исследование показало, что это было сделано специально для обода детектирования антивирусными программами», — объясняет Мехта.

«Защитные решения, использующие OpenSSL для извлечения информации о подписи, будут игнорировать образец вредоноса, поскольку они не смогут получить корректные данные о сигнатуре. В сущности, это просто нарушит сам процесс антивирусного сканирования».

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru