



77% российских предпринимателей не готовы платить операторам шифровальщиков

77% российских предпринимателей не готовы платить операторам шифровальщиков

77% российских предпринимателей не готовы платить операторам шифровальщиков

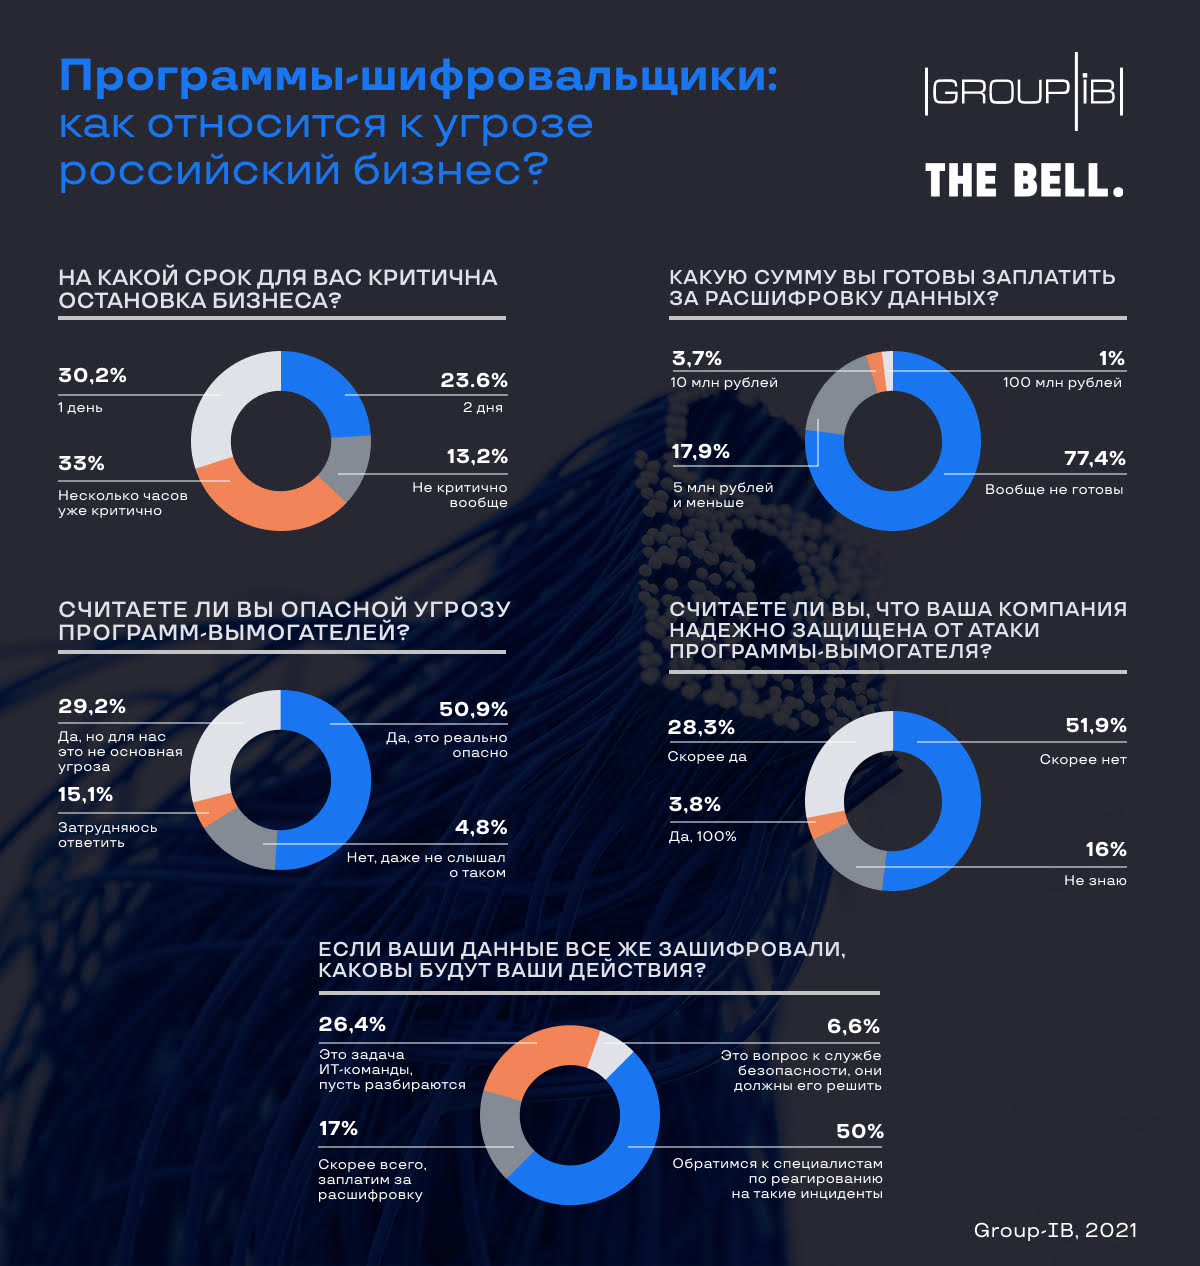
77,4% российских предпринимателей не станут платить выкуп кибервымогателям, если их файлы зашифрует программа-вымогатель. Такую статистику представили исследователи из компании Group-IB, которая провела опрос среди бизнесменов из России.

При этом в ходе исследования также выяснилось, что больше половины (51,9%) опрошенных признают, что их организации не защищены от кибератак операторов шифровальщиков. А 27,4% предпринимателей уже сталкивались с подобными атаками.

59,4% респондентов пока не ощущали на себе действия киберпреступников, а 13% не в курсе, были ли вообще такие атаки на их компании. По мнению последних, этим вопросом должны заниматься ИТ-отделы и безопасники.

Чуть больше половины опрошенных — 50,9% — считают программы-вымогатели серьёзной угрозой, при этом 51,9% отметили, что их компании «скорее не защищены от операторов шифровальщиков».


В любом случае российским предпринимателям в первую очередь стоит обратить внимание на самый распространённый вектор атаки кибервымогателей — электронная почта. Именно имейл, по данным Group-IB, является точкой проникновения в 40-60% атак.

На этой неделе специалисты в области кибербезопасности составили список уязвимостей, которые чаще всего фигурируют в атаках шифровальщиков. Также напомним, что ряд жертв REvil теперь могут бесплатно расшифровать свои файлы.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru