



Эксперты составили список любимых уязвимостей операторов шифровальщиков

Эксперты составили список любимых уязвимостей операторов шифровальщиков

Эксперты составили список любимых уязвимостей операторов шифровальщиков

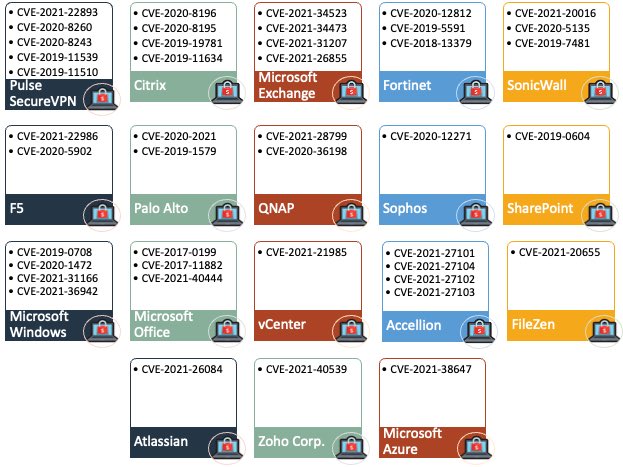
Специалисты в области кибербезопасности составили список уязвимостей, которые чаще всего эксплуатируются в атаках операторов шифровальщиков. Благодаря этому списку у организаций всегда будет чёткое представление, что нужно патчить в первую очередь.

Саму идею подал Аллан Лиска, один из членов команды Recorded Future CSIRT. После того как её поддержали другие эксперты, список уязвимостей начал расти и теперь в нём можно найти дыры в десятках программ и аппаратных составляющих.

По словам исследователя под псевдонимом Pancak3, в список также начали включать активно эксплуатируемые бреши. Сейчас всё это представлено в виде диаграммы, с помощью которой системные администраторы и безопасники смогут выстроить грамотную стратегию защиты своей сети от операторов программ-вымогателей.


Стоит отметить, что это крайне актуальная инициатива, поскольку в этом году управляющие шифровальщиками киберпреступники добавили в арсенал несколько опасных эксплойтов. Например, на этой неделе злоумышленники начали использовать RCE-брешь в Windows MSHTML, которая получила идентификатор CVE-2021-40444.

А шифровальщик Conti проникал в корпоративные сети благодаря уязвимым серверам Microsoft Exchange, в которых нашли уязвимости ProxyShell: CVE-2021-34473, CVE-2021-34523, CVE-2021-31207.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru