



Эксперты составили список любимых уязвимостей операторов шифровальщиков

Эксперты составили список любимых уязвимостей операторов шифровальщиков

Эксперты составили список любимых уязвимостей операторов шифровальщиков

Специалисты в области кибербезопасности составили список уязвимостей, которые чаще всего эксплуатируются в атаках операторов шифровальщиков. Благодаря этому списку у организаций всегда будет чёткое представление, что нужно патчить в первую очередь.

Саму идею подал Аллан Лиска, один из членов команды Recorded Future CSIRT. После того как её поддержали другие эксперты, список уязвимостей начал расти и теперь в нём можно найти дыры в десятках программ и аппаратных составляющих.

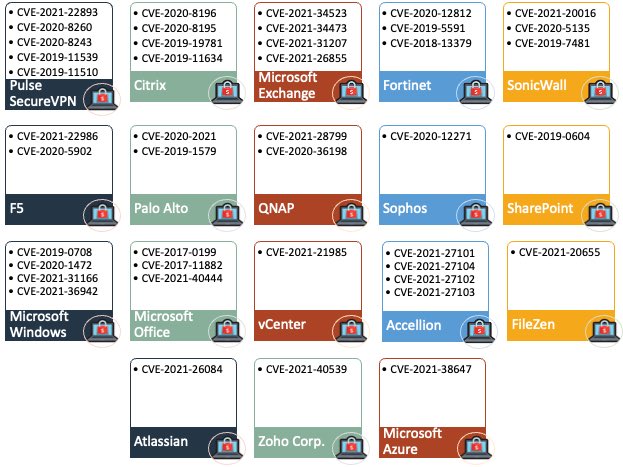
По словам исследователя под псевдонимом Pancak3, в список также начали включать активно эксплуатируемые бреши. Сейчас всё это представлено в виде диаграммы, с помощью которой системные администраторы и безопасники смогут выстроить грамотную стратегию защиты своей сети от операторов программ-вымогателей.


Стоит отметить, что это крайне актуальная инициатива, поскольку в этом году управляющие шифровальщиками киберпреступники добавили в арсенал несколько опасных эксплойтов. Например, на этой неделе злоумышленники начали использовать RCE-брешь в Windows MSHTML, которая получила идентификатор CVE-2021-40444.

А шифровальщик Conti проникал в корпоративные сети благодаря уязвимым серверам Microsoft Exchange, в которых нашли уязвимости ProxyShell: CVE-2021-34473, CVE-2021-34523, CVE-2021-31207.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru