



Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Microsoft заглянула за кулисы BulletProofLink — веб-сервиса для фишеров

Специалисты Microsoft представили результаты исследования деятельности криминального сервиса, работающего по модели «фишинг как услуга» (Phishing-as-a-Service, PHaaS). По мнению аналитиков, BulletProofLink ответственен за множество фишинговых кампаний, нацеленных на массовый сбор учетных данных для продажи.

Этот PHaaS-сервис, как выяснили в Microsoft, объявился в интернете в 2018 году. На подпольных форумах его рекламируют и под другими именами — BulletProftLink, Anthrax.

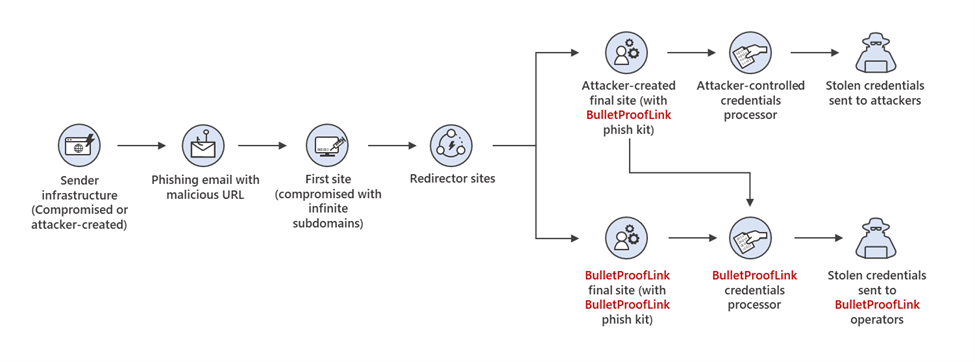
Оказалось, что за небольшую плату операторы BulletProofLink могут выполнить за клиента всю работу: разместить в Сети фишинг-пак для создания поддельных страниц, провести спам-рассылки для привлечения потенциальных жертв, собрать и систематизировать краденые данные.

Фишер может воспользоваться услугами одноразово либо оформить подписку. Ему также предлагают широкий выбор шаблонов страниц-ловушек (более сотни вариантов), набор инструкций по использованию PHaaS-сервиса, форумы и чаты для общения с техподдержкой и администрацией сервиса.

Для хостинга фейковых страниц операторы BulletProofLink в основном выбирают взломанные сайты. Могут также залезть в чужой DNS-аккаунт и создать множество поддоменов для частой смены URL в спам-письмах. При разборе одной из таких кампаний эксперты насчитали свыше 300 тыс. уникальных поддоменов, зарегистрированных с целью фишинга.

Примечательно, что владельцы BulletProofLink воруют добычу своих клиентов — делают копии собранных баз учеток и впоследствии, видимо, тоже продают их в даркнете.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru