



На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

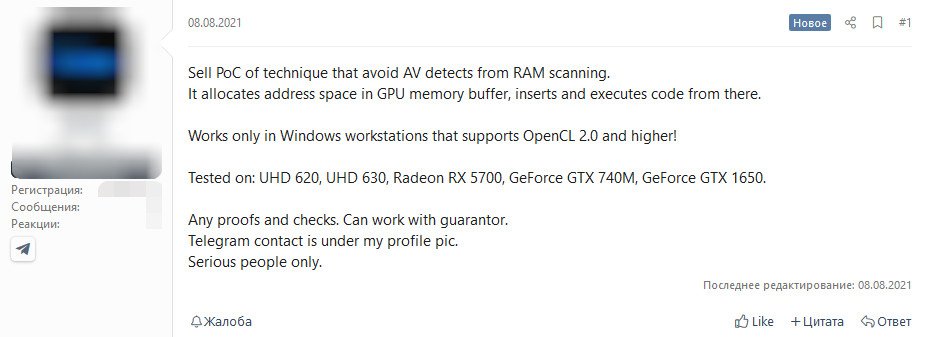
Киберпреступники стали больше интересоваться вредоносными программами, которые выполняют код из графического процессора (GPU) скомпрометированного компьютера. Более того, злоумышленники даже продают на форуме инструмент для сокрытия вредоносов в GPU от AMD и NVIDIA.

Выставленный на продажу код proof-of-concept (PoC), по мнению, экспертов, станет отправной точкой для новых сложных кибератак. С таким подходом преступники смогут обходить детектирование антивирусными продуктами, а также скрывать зловред от сканеров и даже избегать использования RAM.

Согласно описанию, которое продавец приложил к PoC, этот метод использует память GPU для хранения вредоносного кода и запуска его из этой области. Но есть и нюанс: техника работает только с системами Windows, поддерживающими OpenCL версии 2.0 или выше.

В посте киберпреступника также упоминается тестирование злонамеренного кода на видеокартах Intel (UHD 620/630), Radeon (RX 5700) и GeForce (GTX 740M(?), GTX 1650).


Судя по всему, злоумышленнику уже удалось продать PoC-код, а значит, в скором времени нас могут ждать новые атаки с использованием описанного метода.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru