



На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

На хакерском форуме продаётся инструмент для сокрытия вредоноса в GPU

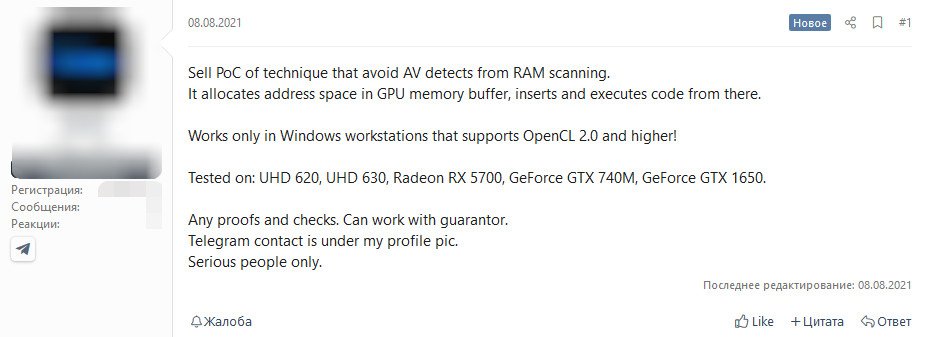
Киберпреступники стали больше интересоваться вредоносными программами, которые выполняют код из графического процессора (GPU) скомпрометированного компьютера. Более того, злоумышленники даже продают на форуме инструмент для сокрытия вредоносов в GPU от AMD и NVIDIA.

Выставленный на продажу код proof-of-concept (PoC), по мнению, экспертов, станет отправной точкой для новых сложных кибератак. С таким подходом преступники смогут обходить детектирование антивирусными продуктами, а также скрывать зловред от сканеров и даже избегать использования RAM.

Согласно описанию, которое продавец приложил к PoC, этот метод использует память GPU для хранения вредоносного кода и запуска его из этой области. Но есть и нюанс: техника работает только с системами Windows, поддерживающими OpenCL версии 2.0 или выше.

В посте киберпреступника также упоминается тестирование злонамеренного кода на видеокартах Intel (UHD 620/630), Radeon (RX 5700) и GeForce (GTX 740M(?), GTX 1650).


Судя по всему, злоумышленнику уже удалось продать PoC-код, а значит, в скором времени нас могут ждать новые атаки с использованием описанного метода.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru