



В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

Исследователи из Швейцарской высшей технической школы Цюриха обнаружили способ обойти защиту ПИН-кодом на бесконтактных картах Mastercard и Maestro. В настоящий момент уязвимость уже устранили.

Выявленная экспертами лазейка позволяла злоумышленникам использовать украденные банковские карты для крупных покупок, при этом не требовалось вводить ПИН-код при бесконтактной оплате.

Хуже всего, что описанный исследователям сценарий вполне можно воспроизвести в реальной ситуации, более того — атака крайне незаметна. Специалисты даже опасаются, что новые подобные баги повлекут за собой их массовую эксплуатацию.

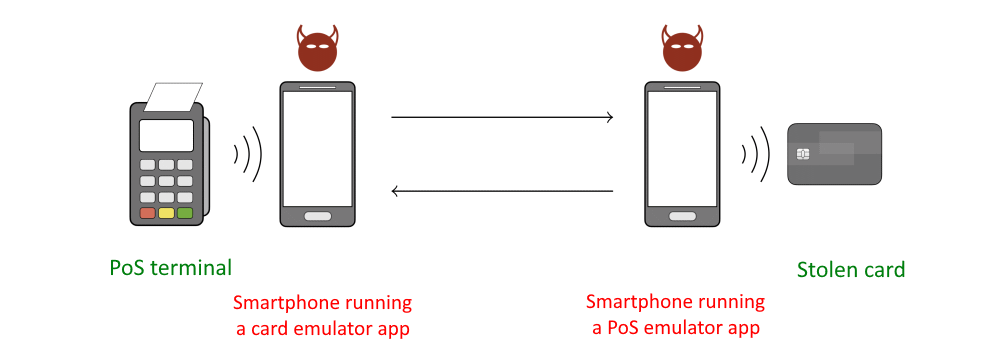
Для осуществления подобной атаки злоумышленнику придётся «вклиниться» между украденной картой и терминалом для оплаты (PoS). Фактически это тот же «Человек посередине» (Man-in-the-Middle, MitM), только немного в другой интерпретации. Преступнику в этом случает понадобятся:

  • украденная банковская карта;
  • два смартфона на Android;
  • кастомное Android-приложение, способное взаимодействовать с полями транзакции.

Это приложение, которое необходимо установить на оба смартфона, будет работать в качестве эмуляторов. Один из девайсов злоумышленник помещает рядом с украденной картой — он будет эмулировать PoS-терминал: обманом инициировать транзакцию и вытаскивать данные карты.

Второй смартфон в это время будет исполнять роль эмулятора карты и передавать реальному терминалу данные транзакции.


Таким образом, для продавца всё будет выглядеть так, будто обычный клиент расплачивается с помощью мобильного устройства. Кого сейчас этим удивишь?


С техническими подробностями метода специалистов можно ознакомиться в их отчёте.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru