



В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

В бесконтактных картах Mastercard и Maestro нашли способ обхода ПИН-кода

Исследователи из Швейцарской высшей технической школы Цюриха обнаружили способ обойти защиту ПИН-кодом на бесконтактных картах Mastercard и Maestro. В настоящий момент уязвимость уже устранили.

Выявленная экспертами лазейка позволяла злоумышленникам использовать украденные банковские карты для крупных покупок, при этом не требовалось вводить ПИН-код при бесконтактной оплате.

Хуже всего, что описанный исследователям сценарий вполне можно воспроизвести в реальной ситуации, более того — атака крайне незаметна. Специалисты даже опасаются, что новые подобные баги повлекут за собой их массовую эксплуатацию.

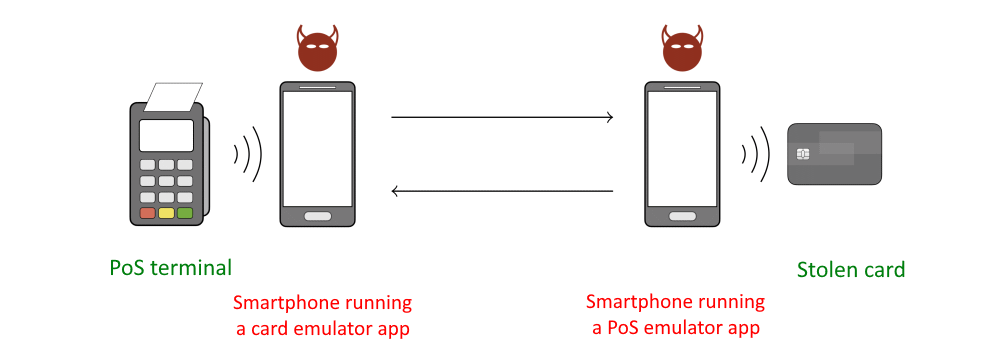
Для осуществления подобной атаки злоумышленнику придётся «вклиниться» между украденной картой и терминалом для оплаты (PoS). Фактически это тот же «Человек посередине» (Man-in-the-Middle, MitM), только немного в другой интерпретации. Преступнику в этом случает понадобятся:

  • украденная банковская карта;
  • два смартфона на Android;
  • кастомное Android-приложение, способное взаимодействовать с полями транзакции.

Это приложение, которое необходимо установить на оба смартфона, будет работать в качестве эмуляторов. Один из девайсов злоумышленник помещает рядом с украденной картой — он будет эмулировать PoS-терминал: обманом инициировать транзакцию и вытаскивать данные карты.

Второй смартфон в это время будет исполнять роль эмулятора карты и передавать реальному терминалу данные транзакции.


Таким образом, для продавца всё будет выглядеть так, будто обычный клиент расплачивается с помощью мобильного устройства. Кого сейчас этим удивишь?


С техническими подробностями метода специалистов можно ознакомиться в их отчёте.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru