



MaxPatrol SIEM теперь обрабатывает до 60 000 событий в секунду

MaxPatrol SIEM теперь обрабатывает до 60 000 событий в секунду

MaxPatrol SIEM теперь обрабатывает до 60 000 событий в секунду

Positive Technologies выпустила новую версию системы выявления инцидентов MaxPatrol SIEM — 6.2. Она позволит увеличить скорость обработки данных до 60 000 EPS, оперативнее проводить расследования по всем инсталляциям и распределять этапы сбора событий и их последующую обработку между несколькими системами MaxPatrol SIEM.

По данным IDC, более половины пользователей SIEM-систем — крупные компании от 1000 до 10 000 сотрудников и более. Возможности новой версии MaxPatrol SIEM особенно актуальны для организаций с крупной территориально распределенной инфраструктурой.

MaxPatrol SIEM выявляет инциденты в крупнейших российских компаниях. Таким организациям необходимо обеспечивать безопасность не только в головном офисе, но и в филиалах, — комментирует управляющий директор Positive Technologies Алексей Андреев. — Чтобы компании могли максимально охватывать всю иерархическую инфраструктуру, мы планомерно увеличиваем производительность MaxPatrol SIEM. За год скорость обработки выросла в 1,5 раза».

Чтобы увеличить производительность хранилища событий и сократить расходы на аппаратное обеспечение, пользователи MaxPatrol SIEM 6.2 могут перейти на гибридную схему хранения данных. В этом случае последние суточные индексы будут записываться на высокоскоростные твердотельные накопители (SSD) и со временем будут постепенно перезаписываться на более доступные накопители на жестких магнитных дисках. Это позволяет увеличить скорость обработки событий при одновременном выполнении поисковых запросов.

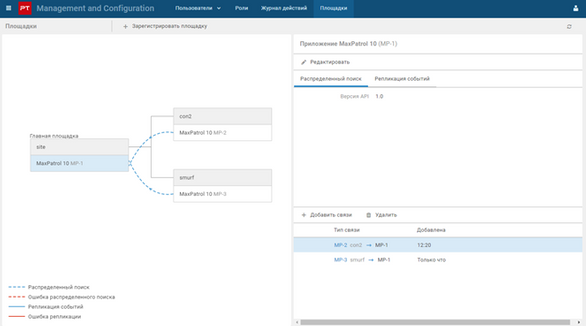
Среди наиболее трудоемких задач при работе с SIEM-системами 15% специалистов по ИБ отмечают мониторинг ситуации ИБ в подчиненных подразделениях. В версии 6.2 пользователи MaxPatrol SIEM могут быстрее выявлять признаки атак на инфраструктуру всего предприятия в целом. Для этого оператору головной площадки доступен распределенный поиск событий, который позволяет фильтровать события сразу всех подчиненных площадок и видеть общую картину ИБ. Ранее пользователь мог искать события только в рамках отдельных инсталляций. Теперь события сразу со всех площадок доступны для группировки, агрегации, отображения на виджетах и выпуска отчетов по ним.


В организациях, имеющих сложную разветвленную структуру, может потребоваться распределять этапы сбора событий и их последующую обработку между несколькими системами MaxPatrol SIEM. Например, для обработки событий разными наборами правил нормализации или для оптимального распределения нагрузки между серверами. Начиная с версии 6.2 пользователи могут использовать несколько систем MaxPatrol SIEM для обработки одного и того же потока событий: в одной системе будет выполняться централизованный сбор событий, в других— их последующая обработка.

С предыдущей версии MaxPatrol SIEM поддерживает установку на Debian 10, с релиза 6.2 (24.1) прекращена поддержка Debian 9.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru