



Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Новый шифровальщик LockFile атакует серверы Microsoft Exchange

Киберпреступная группировка LockFile, управляющая одноимённой программой-вымогателем, шифрует домены Windows после взлома серверов Microsoft Exchange. Атаки злоумышленников рассчитаны на уязвимости ProxyShell, которые эксперты рекомендуют пропатчить как можно скорее.

Вектор атаки ProxyShell основывается на трёх багах в Microsoft Exchange, которые в связке могут привести к удалённому выполнению кода. После конференции Black Hat киберпреступники начали активно сканировать серверы Microsoft Exchange на наличие этих дыр.

Microsoft пропатчила две бреши из связки в апреле 2021 года, ещё одну — в мае:

  • CVE-2021-34473 — обход ACL (исправлено в апреле с выходом KB5001779);
  • CVE-2021-34523 — повышение привилегий в бэкенде Exchange PowerShell (исправлено в апреле с выходом KB5001779);
  • CVE-2021-31207 — удалённое выполнение кода (исправлено в мае с выходом KB5003435).

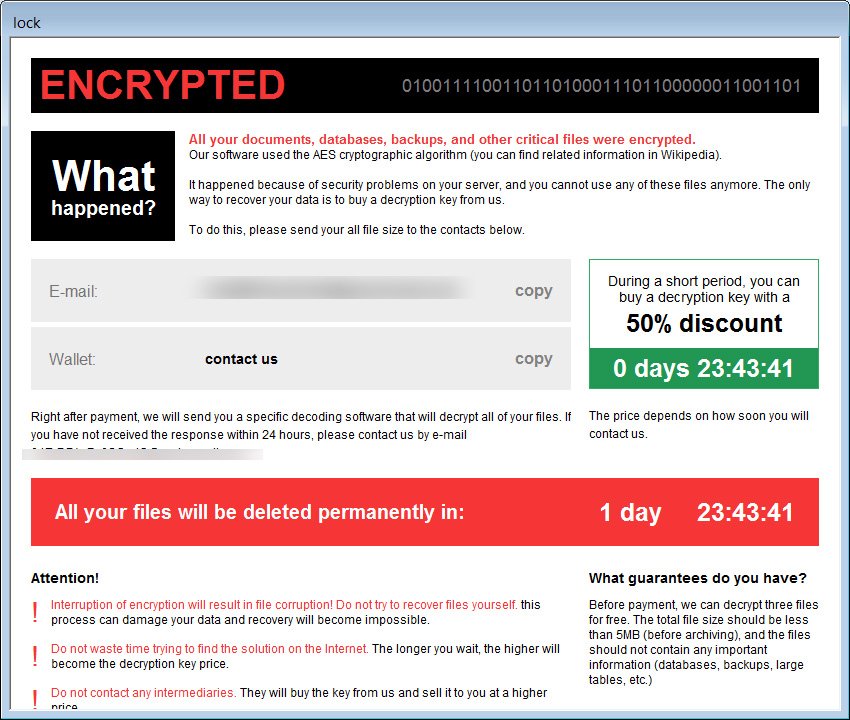
О новых кибератаках группировки LockFile известно не так много подробностей, впервые их зафиксировали в июле 2021 года. Записка с требованием выкупа имеет имя «LOCKFILE-README.hta», однако она никак не выдаёт конкретную группировку:


После взлома злоумышленники предлагают жертве связаться с ними через Tox или электронную почту для обсуждения выкупа. В настоящее время преступники используют имейл contact@contipauper.com.

К зашифрованным файлам вредонос добавляет расширение .lockfile, но у вымогателя есть ещё одна неприятная особенность. Как выяснил Майкл Гиллеспи, этот шифровальщик задействует слишком много системных ресурсов, что приводит к подтормаживанию заражённого компьютера.

Подпишитесь на новости

Минцифры готовит единые правила включения сайтов в белый список

Попасть в «белый список» сайтов, доступных при ограничениях интернета, должно стать проще и понятнее. Минцифры начало готовить единые правила отбора ресурсов: бизнес жалуется на непрозрачность процедуры, а у ФСБ России появились претензии к тому, как формируются перечни.

Как сообщает РБК, именно эти жалобы стали поводом для разработки регламента. Пока правила готовят, утверждённого порядка ещё нет.

По данным издания, ФСБ недовольна тем, что операторы самостоятельно добавляют в списки своих партнёров. В результате доступ могут получать запрещённые ресурсы и VPN-сервисы. Получается, механизм исключений сам нуждается в наведении порядка.

Минцифры подтвердило работу над техническим совершенствованием системы. Среди ключевых задач — бесперебойная работа «Госуслуг» и банковских сервисов.

Сейчас «белый список» представляет собой административный перечень, который формируют по обращениям органов власти. Отдельного закона для него нет, а обязательным условием включения остаётся размещение серверов в России.

Для бизнеса проблема вполне денежная: пока заявку согласовывают, сервис может оставаться недоступным пользователям во время ограничений. По оценкам экспертов, ожидание способно растянуться на месяцы.

Единые критерии должны сделать отбор прозрачнее и дать компаниям равные условия. Но главный вопрос пока открыт: появится ли у бизнеса понятный маршрут с конкретными требованиями и сроками.

RSS: Новости на портале Anti-Malware.ru