



Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Уязвимости в имплементации протокола TCP, затрагивающие мидлбоксы (Middlebox — сетевое устройство, преобразующее и фильтрующее трафик), могут использоваться в качестве вектора DoS-атаки и позволяют значительно усилить мощность подобного киберудара.

Атаки амплификации (усиления) DoS — давно известная тактика киберпреступников, пытающихся положить сети своих целей. Именно этому аспекту уделили внимание специалисты Мэрилендского и Колорадского университетов на симпозиуме USENIX Security.

В частности, эксперты описали способ усилить DoS-атаки с помощью файрволов, систем предотвращения вторжений (Intrusion Prevention System, IPS) и проверки сетевых пакетов (Deep Packet Inspection, DPI).

По словам исследователей, это первая задокументированная тактика усиления DoS по протоколу TCP. Её суть заключается в использовании неправильно сконфигурированных мидлбоксов.


Проблема, как отметили специалисты, кроется в большом количестве сетевых устройств Middlebox, которые по тем или иным причинам не соответствуют стандарту TCP. На деле они могут «отвечать на специально сформированные запросы большими страницами блокировки, даже если в этот момент нет валидного TCP-соединения или хендшейка».

«Мидлбоксы часто не соответствуют TCP. Многие подобные сетевые устройства пытаются обрабатывать асимметричную маршрутизацию, хотя они могут наблюдать лишь односторонне перемещение пакетов», — объясняют исследователи.

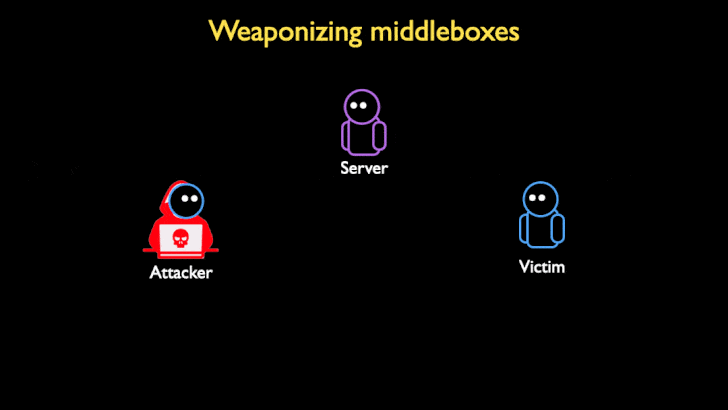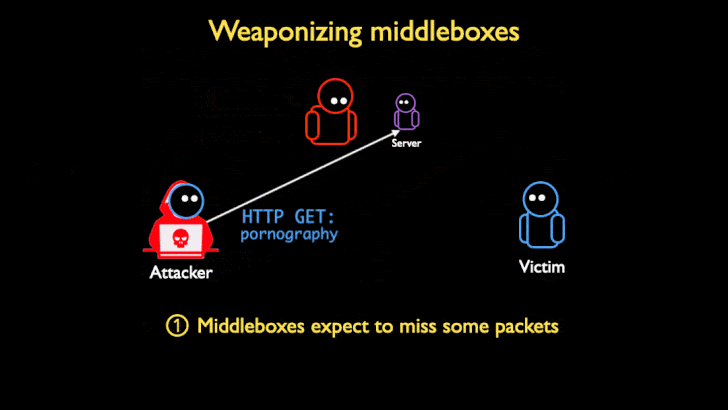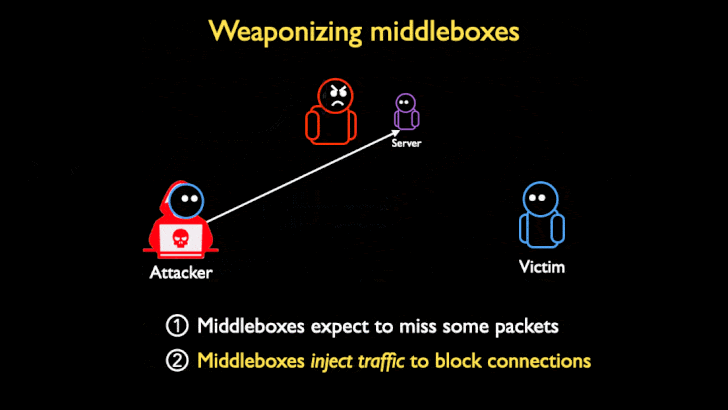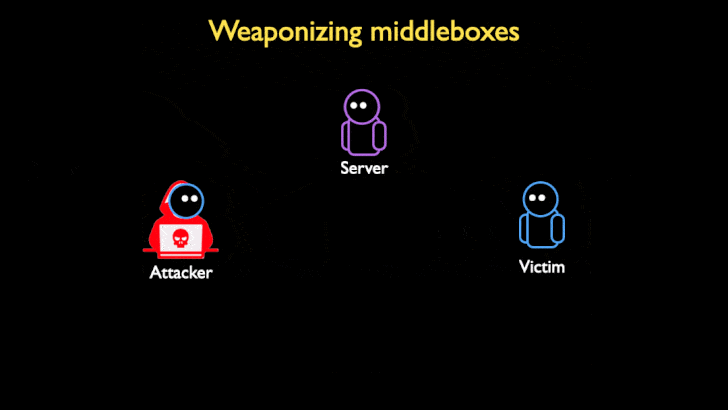
«Такой подход открывает мидлбоксы для атак, ведь злоумышленник может сымитировать одну сторону общего трёхстороннего TCP-хендшейка и убедить сетевое устройство в том, что это вполне валидное соединение».

Помимо этого, тактика исследователей вращается вокруг использования запросов к заблокированным доменам, на которых крутятся, например, порнографические и другие запрещённые сайты. Смысл в том, чтобы заставить мидлбокс ответить на запрос страницей блокировки, которая значительно превышает его по размерам. Именно так достигается так называемая амплификация.

Подробнее о методе можно почитать в опубликованном по итогам симпозиума документе (PDF).

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru