



Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Уязвимости в имплементации протокола TCP, затрагивающие мидлбоксы (Middlebox — сетевое устройство, преобразующее и фильтрующее трафик), могут использоваться в качестве вектора DoS-атаки и позволяют значительно усилить мощность подобного киберудара.

Атаки амплификации (усиления) DoS — давно известная тактика киберпреступников, пытающихся положить сети своих целей. Именно этому аспекту уделили внимание специалисты Мэрилендского и Колорадского университетов на симпозиуме USENIX Security.

В частности, эксперты описали способ усилить DoS-атаки с помощью файрволов, систем предотвращения вторжений (Intrusion Prevention System, IPS) и проверки сетевых пакетов (Deep Packet Inspection, DPI).

По словам исследователей, это первая задокументированная тактика усиления DoS по протоколу TCP. Её суть заключается в использовании неправильно сконфигурированных мидлбоксов.


Проблема, как отметили специалисты, кроется в большом количестве сетевых устройств Middlebox, которые по тем или иным причинам не соответствуют стандарту TCP. На деле они могут «отвечать на специально сформированные запросы большими страницами блокировки, даже если в этот момент нет валидного TCP-соединения или хендшейка».

«Мидлбоксы часто не соответствуют TCP. Многие подобные сетевые устройства пытаются обрабатывать асимметричную маршрутизацию, хотя они могут наблюдать лишь односторонне перемещение пакетов», — объясняют исследователи.

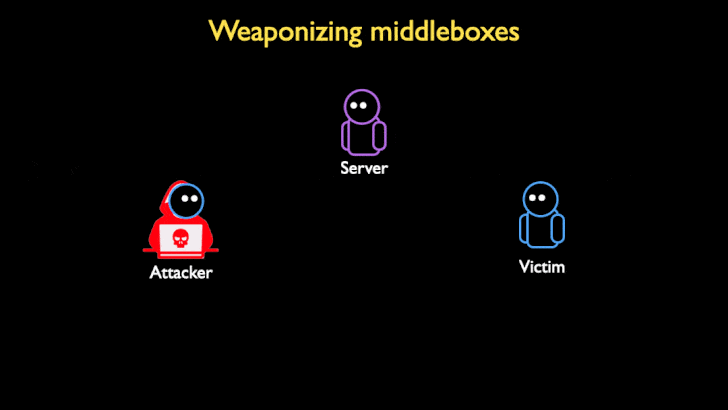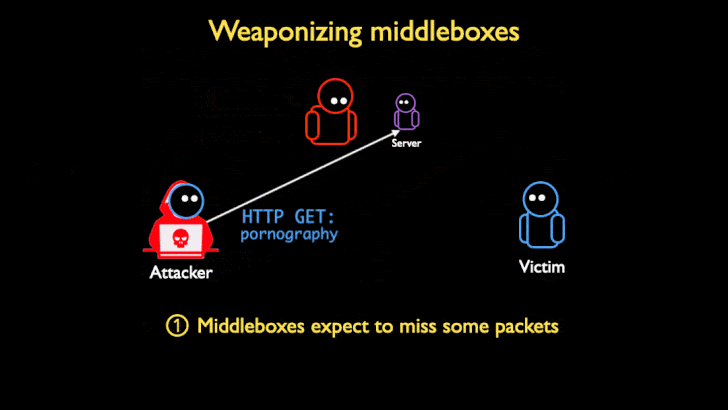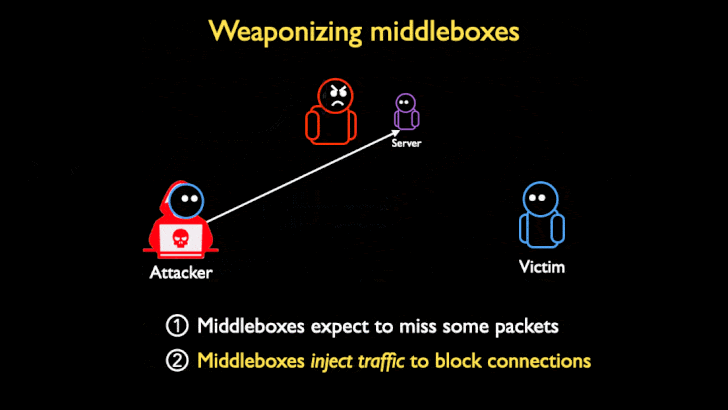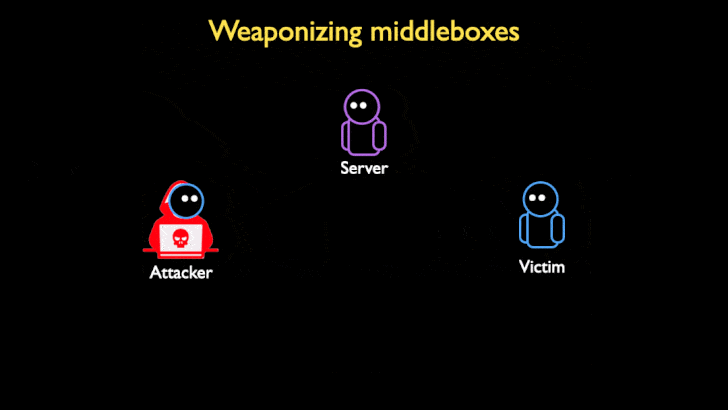
«Такой подход открывает мидлбоксы для атак, ведь злоумышленник может сымитировать одну сторону общего трёхстороннего TCP-хендшейка и убедить сетевое устройство в том, что это вполне валидное соединение».

Помимо этого, тактика исследователей вращается вокруг использования запросов к заблокированным доменам, на которых крутятся, например, порнографические и другие запрещённые сайты. Смысл в том, чтобы заставить мидлбокс ответить на запрос страницей блокировки, которая значительно превышает его по размерам. Именно так достигается так называемая амплификация.

Подробнее о методе можно почитать в опубликованном по итогам симпозиума документе (PDF).

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru