



Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Исследователи наткнулись на новый Android-троян, основная задача которого — взламывать аккаунты пользователей в Facebook и распространять с их помощью дезинформацию. С марта 2021 года и до настоящего момента вредоносу удалось скомпрометировать более десяти тысяч учётных записей, принадлежащих гражданам 144 стран.

Способ доставки вредоносного приложения до боли знаком экспертам — через фейковые приложения в Google Play Store и других магазинах. Троян получил имя «FlyTrap», ранее специалисты не наблюдали его в атаках.

После анализа зловреда исследователи из Zimperium zLabs пришли к выводу, что он относится к семейству троянов, использующих социальную инженерию для взлома Facebook-аккаунтов. Согласно отчёту, операторы FlyTrap находятся во Вьетнаме.

Google уже успела удалить из Play Store девять приложений, распространяющих новый троян, однако в сторонних магазинах приложений их всё ещё можно свободно скачать. Список фейкового софта, к которому стоит относиться с осторожностью, выглядит так:

  • GG Voucher (com.luxcarad.cardid)
  • Vote European Football (com.gardenguides.plantingfree)
  • GG Coupon Ads (com.free_coupon.gg_free_coupon)
  • GG Voucher Ads (com.m_application.app_moi_6)
  • GG Voucher (com.free.voucher)
  • Chatfuel (com.ynsuper.chatfuel)
  • Net Coupon (com.free_coupon.net_coupon)
  • Net Coupon (com.movie.net_coupon)
  • EURO 2021 Official (com.euro2021)

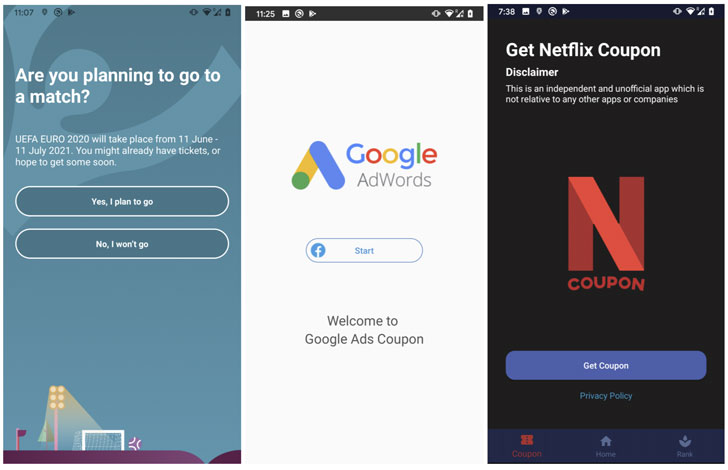
Авторы этих программ привлекают пользователей кодами и купонами для Netflix и Google AdWords, а также возможностью проголосовать за любимые команды и игроков на UEFA EURO 2020.


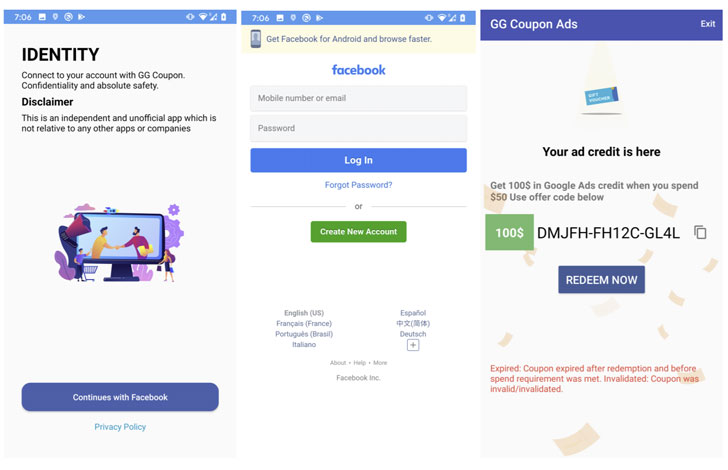
Троян FlyTrap разработан таким образом, чтобы после попадания в систему сразу выкрасть идентификатор жертвы в Facebook, местоположение, адрес электронной почты, IP-адрес, а также файлы cookies и токены. Для этого используется старая добрая инъекция JavaScript-кода.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru