



Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Новый Android-троян уже взломал тысячи аккаунтов пользователей Facebook

Исследователи наткнулись на новый Android-троян, основная задача которого — взламывать аккаунты пользователей в Facebook и распространять с их помощью дезинформацию. С марта 2021 года и до настоящего момента вредоносу удалось скомпрометировать более десяти тысяч учётных записей, принадлежащих гражданам 144 стран.

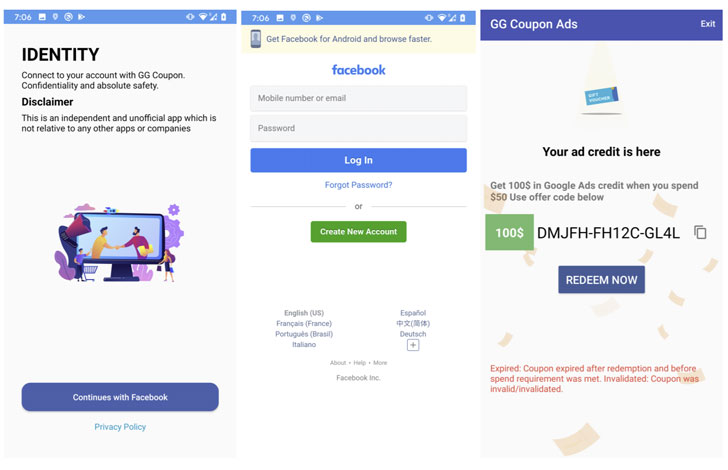
Способ доставки вредоносного приложения до боли знаком экспертам — через фейковые приложения в Google Play Store и других магазинах. Троян получил имя «FlyTrap», ранее специалисты не наблюдали его в атаках.

После анализа зловреда исследователи из Zimperium zLabs пришли к выводу, что он относится к семейству троянов, использующих социальную инженерию для взлома Facebook-аккаунтов. Согласно отчёту, операторы FlyTrap находятся во Вьетнаме.

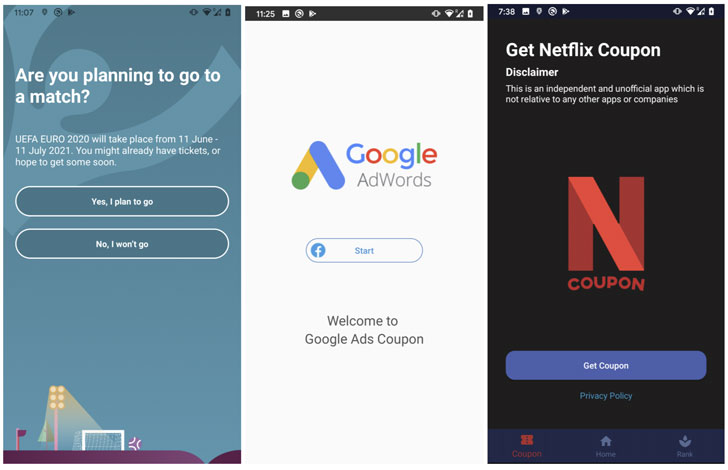
Google уже успела удалить из Play Store девять приложений, распространяющих новый троян, однако в сторонних магазинах приложений их всё ещё можно свободно скачать. Список фейкового софта, к которому стоит относиться с осторожностью, выглядит так:

  • GG Voucher (com.luxcarad.cardid)
  • Vote European Football (com.gardenguides.plantingfree)
  • GG Coupon Ads (com.free_coupon.gg_free_coupon)
  • GG Voucher Ads (com.m_application.app_moi_6)
  • GG Voucher (com.free.voucher)
  • Chatfuel (com.ynsuper.chatfuel)
  • Net Coupon (com.free_coupon.net_coupon)
  • Net Coupon (com.movie.net_coupon)
  • EURO 2021 Official (com.euro2021)

Авторы этих программ привлекают пользователей кодами и купонами для Netflix и Google AdWords, а также возможностью проголосовать за любимые команды и игроков на UEFA EURO 2020.


Троян FlyTrap разработан таким образом, чтобы после попадания в систему сразу выкрасть идентификатор жертвы в Facebook, местоположение, адрес электронной почты, IP-адрес, а также файлы cookies и токены. Для этого используется старая добрая инъекция JavaScript-кода.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru