



Электронные ключи JaCarta теперь полностью совместимы с планшетом ПКЗ 2020

Электронные ключи JaCarta теперь полностью совместимы с планшетом ПКЗ 2020

Электронные ключи JaCarta теперь полностью совместимы с планшетом ПКЗ 2020

Начать использовать в системе планшет с СКЗИ КС2 и выше стало возможно без коренных перемен в криптографической подсистеме. Для ввода в систему планшета «ПКЗ 2020» не придется менять ни СКЗИ, ни ключевую инфраструктуру, ни ключевые носители.

Самое лучшее и защищенное решение, которое требует, однако, изменений в работе с криптографией, заставляет задуматься дважды о том, насколько оно целесообразно. Те, кто на практике использует СКЗИ, выбирают решения, разработчики которых дорожат совместимостью, обратной совместимостью и бесшовной интеграцией своих решений со смежными.

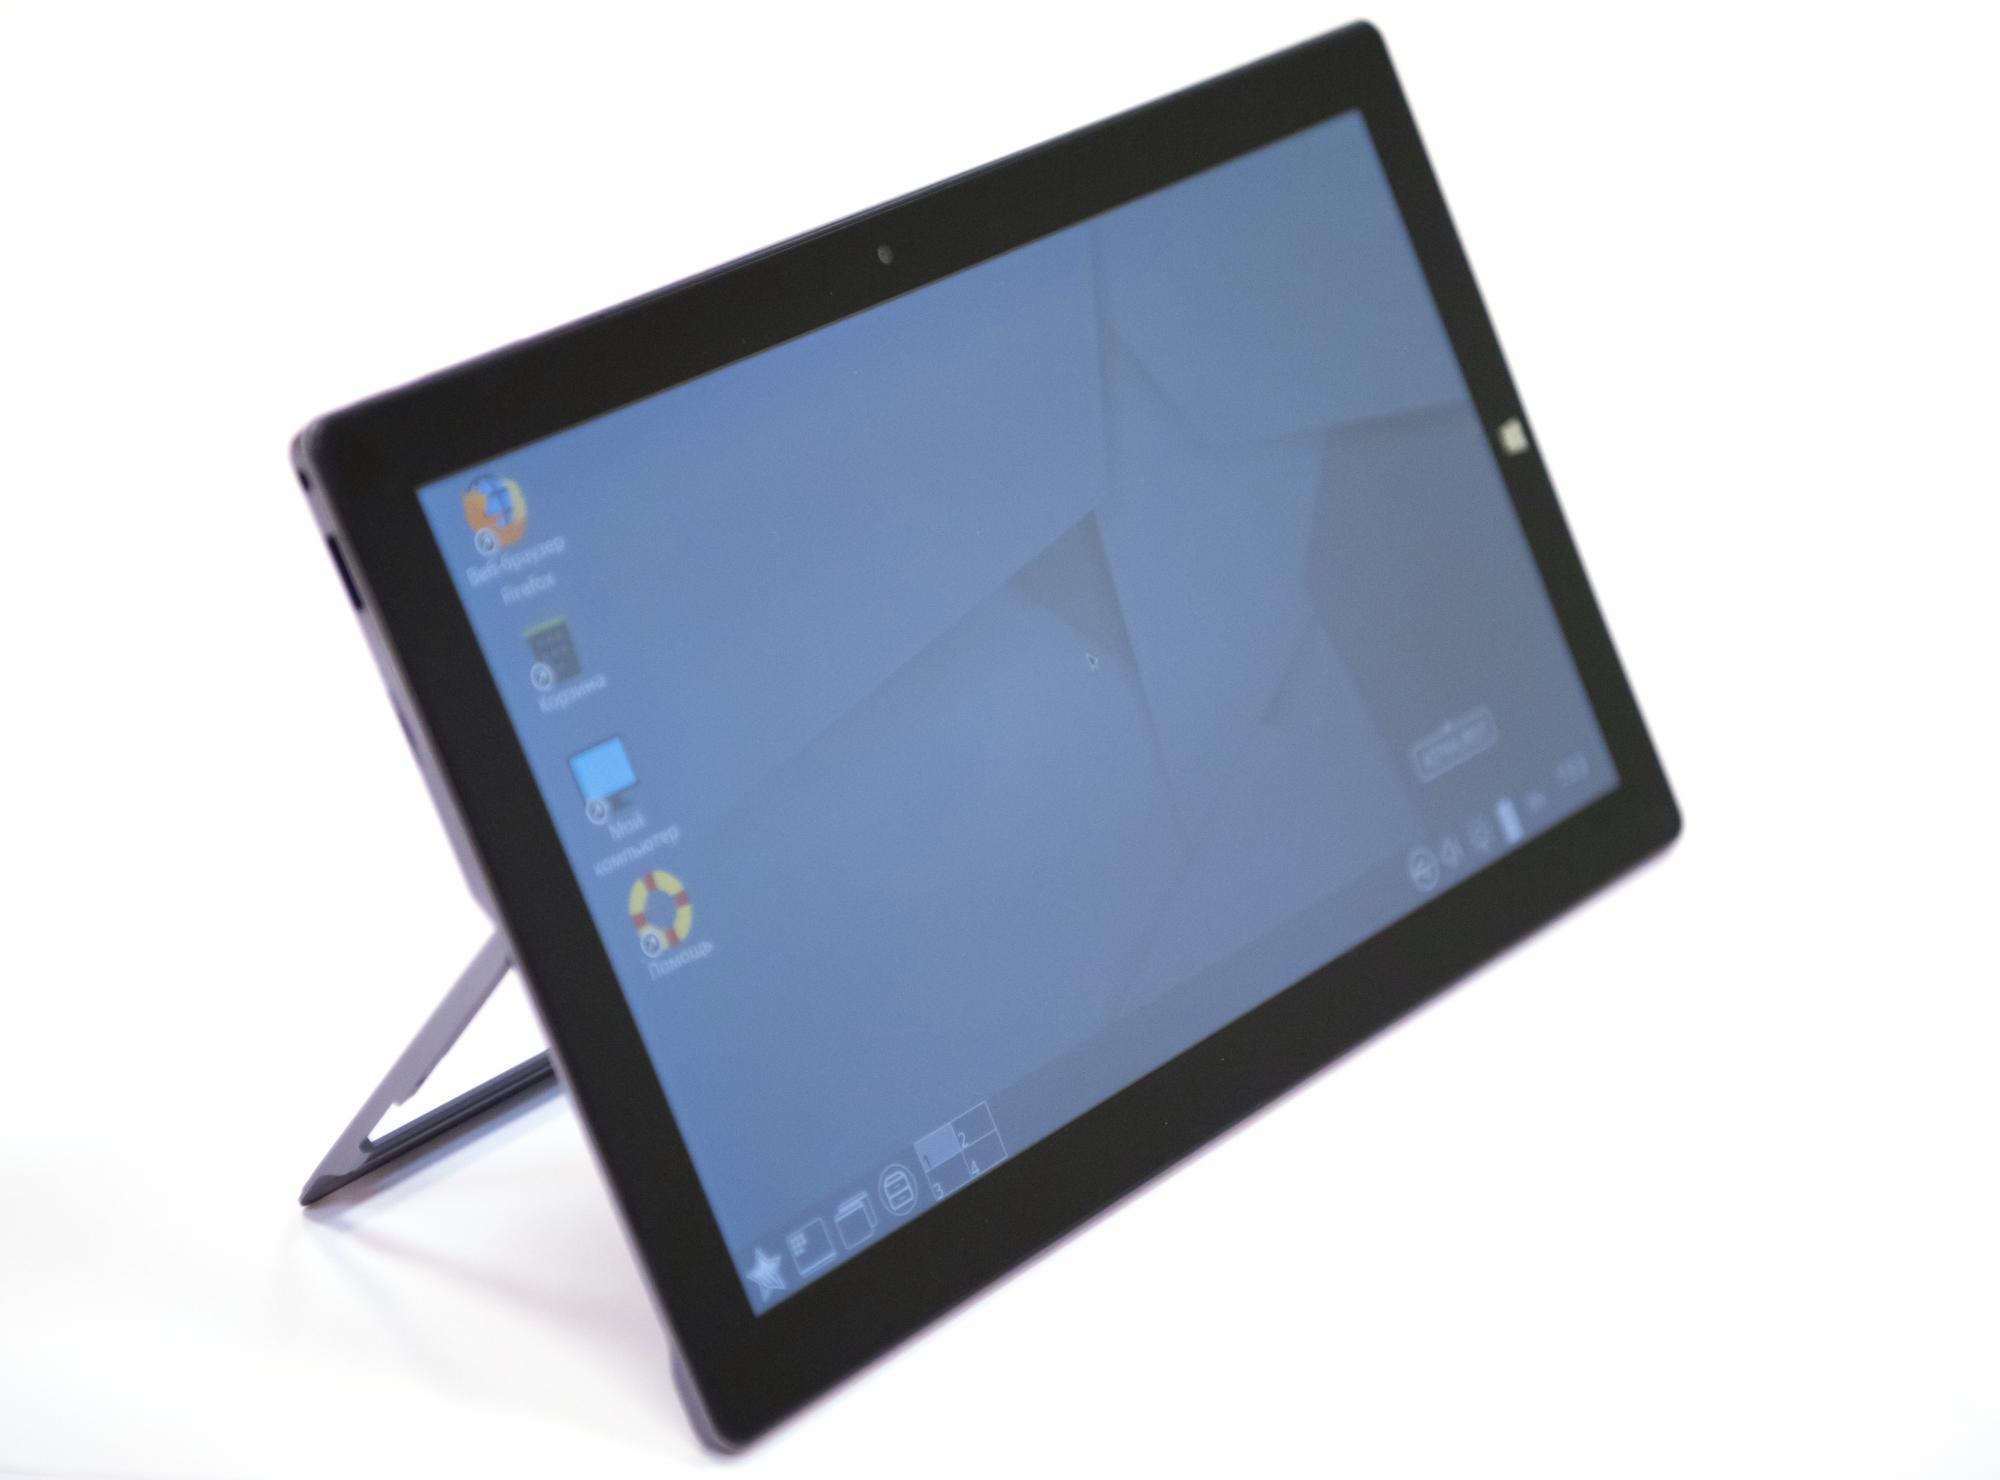
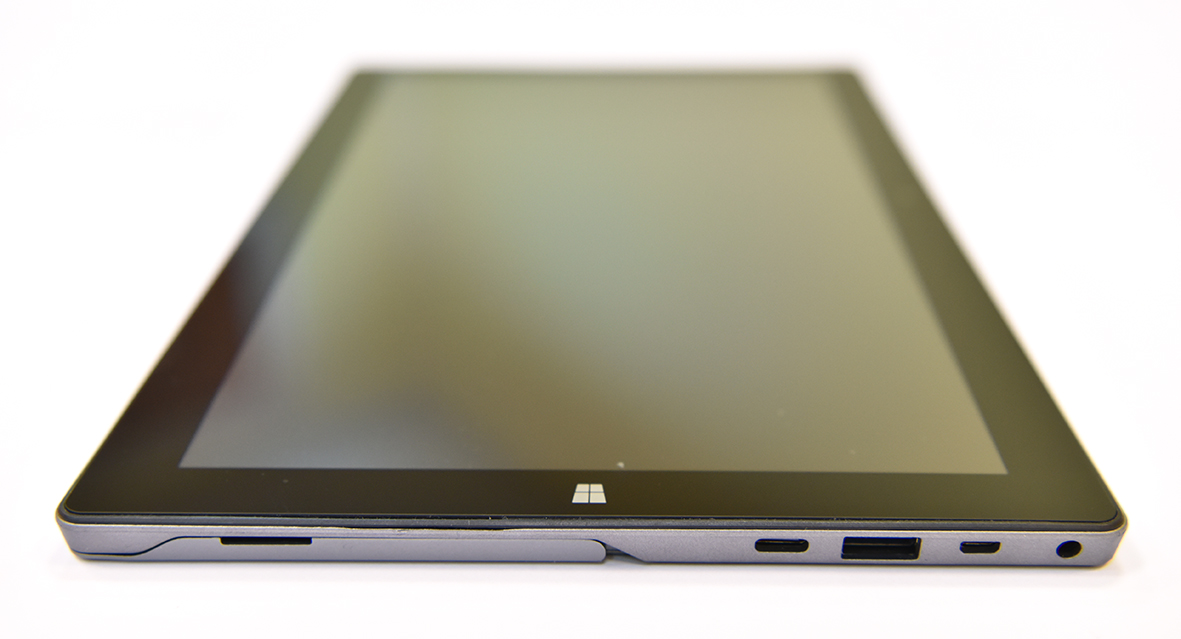
Именно такие решения – планшет СКЗИ ready «ПКЗ 2020» производства ОКБ САПР и электронные ключи JaCarta производства «Аладдин Р.Д.». Разработчиками подтверждена их полная совместимость и возможность использования электронных ключей JaCarta (USB-токенов и смарт-карт JaCarta PKI, JaCarta-2 ГОСТ и JaCarta-2 PKI/ГОСТ) с планшетом «ПКЗ 2020». Полная совместимость – это означает, что использовать JaCarta на «ПКЗ 2020» можно не только в качестве персонального идентификатора пользователя в «Аккорд-АМДЗ» (сертифицированном ФСБ России как АПМДЗ класса 1Б, регистрационный номер в Реестре отечественного ПО: 2026), но и как носитель ключей СКЗИ.

Вводя в эксплуатацию «ПКЗ 2020» с СКЗИ, в формуляре которого прописан «Аккорд-АМДЗ» в качестве электронного замка и JaCarta в качестве возможного ключевого носителя, не нужно вносить никаких изменений в регламенты работы с ключами или, тем более, строить отдельные инфраструктуры управления ключами и их носителями. Все останется так, как заведено в информационной системе, потому что СКЗИ, ключевые носители и планшеты – это только инструменты.

Аккорд-АМДЗ и JaCarta – замок и ключ, подходящие один к другому.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru