



IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

IDEMIA закрыла уязвимость, позволяющую проникнуть на охраняемый объект

Французская компания IDEMIA, крупнейший производитель решений для биометрической аутентификации, обновила прошивку для ряда устройств, устранив три уязвимости. Проблемы безопасности обнаружили исследователи из Positive Technologies; одна из брешей оценена как критическая.

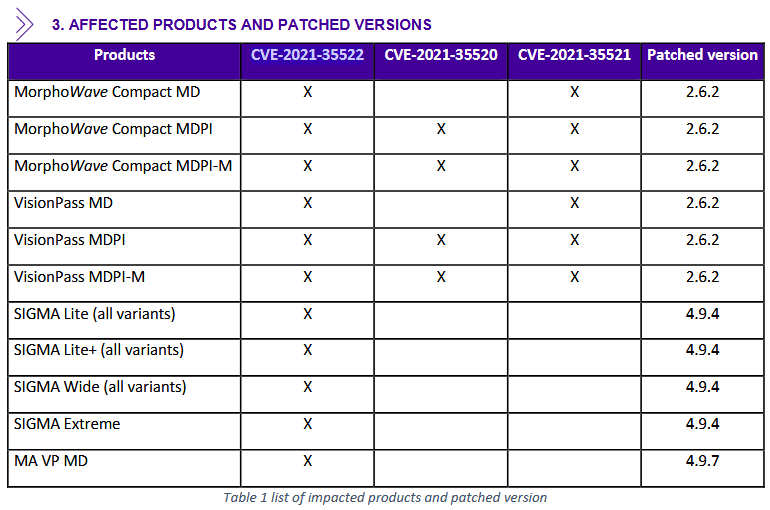
Согласно бюллетеню вендора (PDF), все уязвимости вызваны некорректной реализацией связи по протоколу Thrift. Проблема CVE-2021-35522 (9,8 балла по CVSS) классифицируется как переполнение буфера в стеке. Она связана с отсутствием проверки длины входных данных и позволяет удаленно выполнить в системе любой код или вызвать отказ в обслуживании (DoS).

«Эксплуатация этой уязвимости позволяет обойти биометрическую идентификацию, которую обеспечивают устройства IDEMIA, — пояснил Владимир Назаров, руководитель отдела PT по безопасности промышленных систем управления. — В результате атакующий может, например, удаленно открыть двери, контролируемые устройством, и проникнуть на охраняемую территорию».

Ошибка переполнения буфера в куче (CVE-2021-35520, 6,2 балла) тоже грозит исполнением вредоносного кода или переходом системы в состояние DoS. Однако эксплойт в данном случае требует наличия физического доступа к устройству и корректного закрытого ключа разблокировки.

Выход за пределы рабочей директории (CVE-2021-35521, 5,9 балла) возможен на тех же условиях, но последствия будут несколько иными. Автор атаки сможет читать или записывать произвольные файлы в системе, что потенциально грозит несанкционированным выполнением привилегированных команд.

Обновления прошивки вышли для всех затронутых устройств — терминалов распознавания лиц VisionPass, контроллеров доступа линейки SIGMA, сканеров отпечатков пальцев MorphoWave и MorphoAccess. Такие стражи зачастую используются в головных офисах бизнес-структур, аэропортах, банках и дата-центрах.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru