



В даркнете продают 3,8 млрд номеров телефонов, якобы собранных Clubhouse

В даркнете продают 3,8 млрд номеров телефонов, якобы собранных Clubhouse

В даркнете продают 3,8 млрд номеров телефонов, якобы собранных Clubhouse

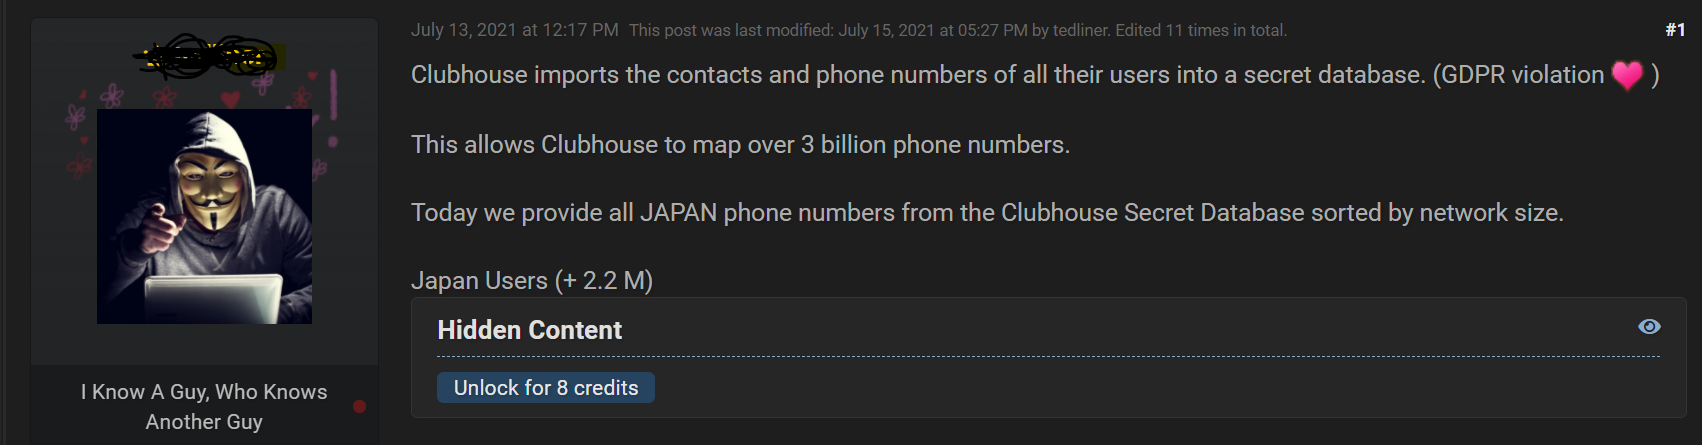
На одном из хакерских форумов на продажу выставлена база данных, содержащая 3,8 млрд номеров телефонов. По утверждению продавца, эта контактная информация принадлежит пользователям социальной сети Clubhouse, которая будто бы практикует сбор контактов участников аудиочатов без их ведома.

Набирающая популярность чат-платформа Clubhouse позволяет устраивать голосовые дискуссии посредством использования специализированного Android- или iOS-приложения. Запись, воспроизведение, расшифровка и расшаривание групповых бесед без согласия сторон при этом запрещены.

В тематических обсуждениях на базе Clubhouse могут одновременно участвовать тысячи человек. По состоянию на апрель 2021 года стоимость компании – оператора соцсети оценивалась почти в $4 миллиарда.

Предложенная к продаже «секретная» база данных, по словам продавца, является исчерпывающей, так как Clubhouse автоматически импортирует номера и содержимое телефонных книг, не спрашивая разрешения у владельцев. Для каждого номера телефона при этом указан вес — число участников соцсети, у кого он имеется в списке контактов.

В качестве подтверждения подлинности базы продавец выложил ссылку на файл, содержащий более 83,5 млн телефонных номеров жителей Японии и их знакомых.


Данные пользователей Clubhouse уже выставлялись в Сеть на всеобщее обозрение. В минувшем апреле ИБ-команда CyberNews обнаружила в даркнете предложение бесплатно скачать базу SQL на 1,3 млн записей с ПДн, опубликованными в профилях соцсети. Кто-то дал себе труд собрать воедино эти сведения, используя API или мобильное приложение Clubhouse. Слитые записи содержали такие данные, как ID и имя пользователя, позывные в Twitter и Instagram, число постоянных читателей, дата создания аккаунта, ники участников, приславших приглашение.

Примечательно, что накануне этого слива похожая история произошла с Facebook и LinkedIn, для которых подобные события нередки. Молодая соцсеть Clubhouse только набирает обороты, но уже привлекла внимание злоумышленников: в начале года стало известно, что в магазине Google Play объявились поддельные приложения Clubhouse, а на «Юле» и «Авито» торгуют приглашениями в групповые чаты на этой платформе.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru