



Mirai_ptea взламывает IP-камеры на DVR KGUARD для проведения DDoS-атак

Mirai_ptea взламывает IP-камеры на DVR KGUARD для проведения DDoS-атак

Mirai_ptea взламывает IP-камеры на DVR KGUARD для проведения DDoS-атак

Новая итерация Mirai распространяется посредством эксплуатации незадокументированной уязвимости в видеорегистраторах производства KGUARD. Ботнет, созданный на основе Mirai_ptea, уже используется для проведения DDoS-атак.

Анализ уязвимости в DVR, проведенный в Qihoo 360 Technology, показал, что она позволяет удаленно выполнить любую системную команду без аутентификации. В прошивках, выпущенных позднее 2017 года, она отсутствует. Поскольку исследователи не нашли открытой информации об этой бреши, раскрывать подробности они не стали.

Первая попытка атаки с использованием этой уязвимости, по данным китайских экспертов, была предпринята в минувшем марте. В июне они обнаружили образец Mirai_ptea, распространяемый через ее эксплойт. Позднее в том же месяце уязвимость в DVR KGUARD взяли на вооружение операторы другого Mirai-подобного ботнета — на основе модификации, которую в Qihoo различают как Mirai_aurora.

Первоначальный ботнет Mirai получил широкую известность из-за мощных DDoS-атак, повлекших тяжкие последствия. Так, например, в результате атаки на DNS-провайдера Dyn в октябре 2016 года пользователи в Европе и Северной Америке потеряли доступ к множеству популярных веб-сервисов и платформ.

После слива исходников Mirai в Сеть было создано множество клонов, и многие из них использовались для построения DDoS-ботнетов. Такой же угрозой оказался и Mirai_ptea, который прячет свой центр управления за сетью Tor-прокси.

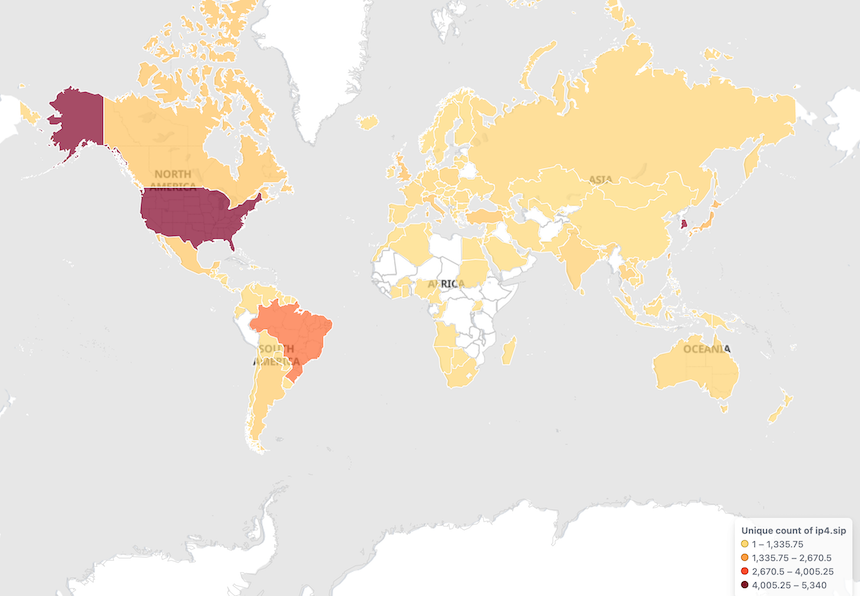
Ботнет, созданный на основе Mirai_ptea, в настоящее время насчитывает более 15 тыс. зараженных устройств, с наибольшей концентрацией в США, Южной Корее и Бразилии.


По данным Qihoo 360, в настоящее время в интернет-доступе находятся порядка 3 тыс. IP-камер с DVR, уязвимым к эксплойту.

Подпишитесь на новости

Российскому рынку ИБ прогнозируют 455 млрд рублей, защитников не хватает

Бизнес покупает всё больше киберзащиты, но людей для работы с ней по-прежнему не хватает. По прогнозу MWS Cloud, российский рынок информационной безопасности в 2026 году вырастет на 20,8%, до 455,4 млрд рублей. При этом импортозамещение постепенно уступает роль главного двигателя спроса самим угрозам.

О прогнозах аналитиков и оценках участников рынка рассказал «КоммерсантЪ».

Крупнейшим сегментом, по расчётам MWS Cloud, станет ПО — 216,5 млрд рублей. На услуги придётся 167 млрд, на оборудование — 71,9 млрд. Впрочем, единодушия нет: BI.ZONE ожидает более скромного роста рынка — на 10-15%.

Заказчики, уже знакомые с ИБ-продуктами, расширяют их применение внутри своей инфраструктуры. Одной покупки для галочки становится маловато: атаки усложняются, требования регуляторов и штрафы добавляют мотивации.

Среди услуг лидируют управляемые сервисы безопасности: мониторинг, реагирование на инциденты, управление защитой и уязвимостями. Причина — собственную команду с круглосуточным дежурством может позволить себе не каждый.

Директор Angara MTDR Артём Грибков оценивает кадровый дефицит примерно в 40%, особенно среди специалистов уровня middle+ и senior.

RSS: Новости на портале Anti-Malware.ru