



Mirai_ptea взламывает IP-камеры на DVR KGUARD для проведения DDoS-атак

Mirai_ptea взламывает IP-камеры на DVR KGUARD для проведения DDoS-атак

Mirai_ptea взламывает IP-камеры на DVR KGUARD для проведения DDoS-атак

Новая итерация Mirai распространяется посредством эксплуатации незадокументированной уязвимости в видеорегистраторах производства KGUARD. Ботнет, созданный на основе Mirai_ptea, уже используется для проведения DDoS-атак.

Анализ уязвимости в DVR, проведенный в Qihoo 360 Technology, показал, что она позволяет удаленно выполнить любую системную команду без аутентификации. В прошивках, выпущенных позднее 2017 года, она отсутствует. Поскольку исследователи не нашли открытой информации об этой бреши, раскрывать подробности они не стали.

Первая попытка атаки с использованием этой уязвимости, по данным китайских экспертов, была предпринята в минувшем марте. В июне они обнаружили образец Mirai_ptea, распространяемый через ее эксплойт. Позднее в том же месяце уязвимость в DVR KGUARD взяли на вооружение операторы другого Mirai-подобного ботнета — на основе модификации, которую в Qihoo различают как Mirai_aurora.

Первоначальный ботнет Mirai получил широкую известность из-за мощных DDoS-атак, повлекших тяжкие последствия. Так, например, в результате атаки на DNS-провайдера Dyn в октябре 2016 года пользователи в Европе и Северной Америке потеряли доступ к множеству популярных веб-сервисов и платформ.

После слива исходников Mirai в Сеть было создано множество клонов, и многие из них использовались для построения DDoS-ботнетов. Такой же угрозой оказался и Mirai_ptea, который прячет свой центр управления за сетью Tor-прокси.

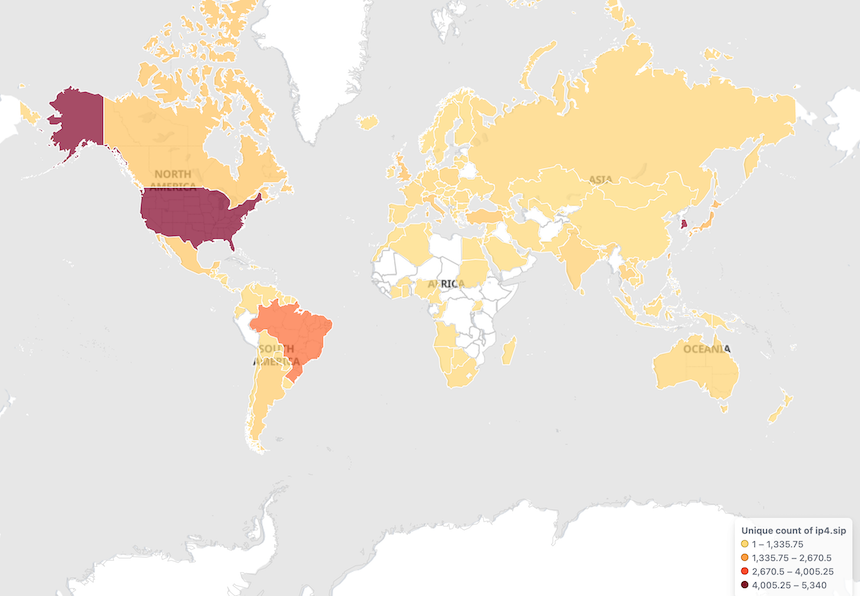
Ботнет, созданный на основе Mirai_ptea, в настоящее время насчитывает более 15 тыс. зараженных устройств, с наибольшей концентрацией в США, Южной Корее и Бразилии.


По данным Qihoo 360, в настоящее время в интернет-доступе находятся порядка 3 тыс. IP-камер с DVR, уязвимым к эксплойту.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru