


Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

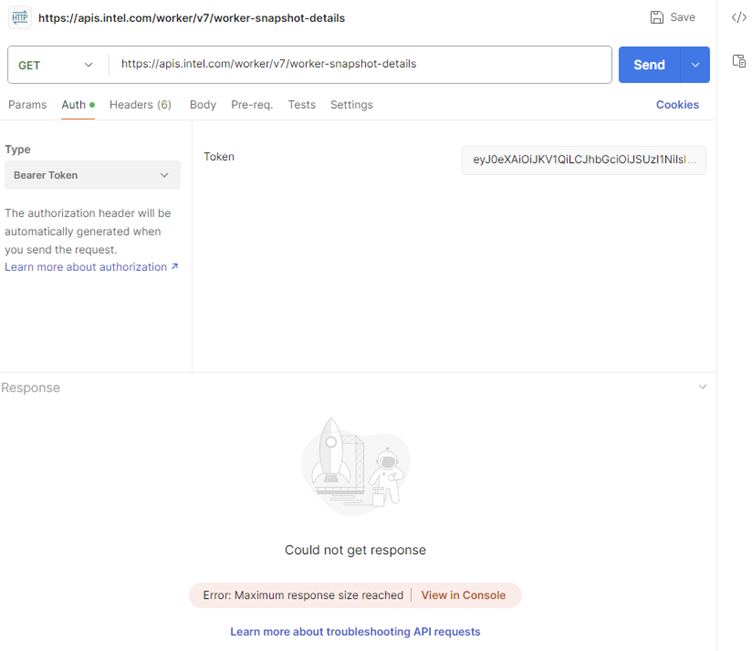
У Intel обнаружили серьёзные дыры в собственной веб-инфраструктуре. По данным исследователей, уязвимости сразу в четырёх внутренних сервисах компании позволяли обойти аутентификацию и получить доступ к конфиденциальной информации. В результате под угрозой оказались персональные данные более 270 тысяч сотрудников по всему миру, а также сведения о поставщиках.

По словам исследователей, среди проблемных площадок — корпоративный сайт для заказа визиток в индийском подразделении Intel.

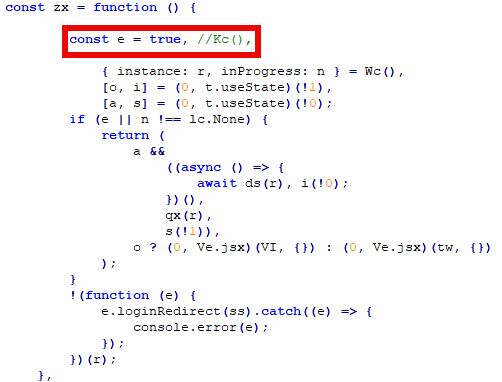
Там удалось обойти авторизацию Microsoft Azure и анонимно скачать почти гигабайт данных с деталями о каждом сотруднике компании. На портале управления внутренними группами оказались зашиты слабо зашифрованные пароли прямо в коде, что открывало путь к административным правам.


Не меньше вопросов вызвал и сайт для публикации продуктов в справочник Intel ARK: в нём нашли жёстко прописанные пароли и даже токен доступа к GitHub. Это теоретически позволяло злоумышленникам под видом администраторов менять описание продуктов компании.


Наконец, «защищённый» портал для поставщиков SEIMS также оказался уязвимым — при обходе проверки входа можно было скачивать данные о сотрудниках и конфиденциальные документы партнёров.

Хотя финансовая информация и номера соцстрахов не утекли, обнародованные поля включали имена, должности, контакты и структуру подчинённости — что в совокупности создавало значительный операционный риск.

Любопытно, что до недавнего времени в баг-баунти Intel подобные уязвимости не входили в зону вознаграждений, поэтому исследователям было мало смысла сообщать о них. Тем не менее баги раскрыли ответственно ещё в конце 2024 года, и к февралю 2025 компания закрыла все дыры. Сейчас Intel заявила, что расширяет программу поощрений и планирует включить в неё больше онлайн-сервисов, включая сайты intel.com.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru