


Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

Уязвимости на сайтах Intel раскрыли данные 270 тысяч сотрудников

У Intel обнаружили серьёзные дыры в собственной веб-инфраструктуре. По данным исследователей, уязвимости сразу в четырёх внутренних сервисах компании позволяли обойти аутентификацию и получить доступ к конфиденциальной информации. В результате под угрозой оказались персональные данные более 270 тысяч сотрудников по всему миру, а также сведения о поставщиках.

По словам исследователей, среди проблемных площадок — корпоративный сайт для заказа визиток в индийском подразделении Intel.

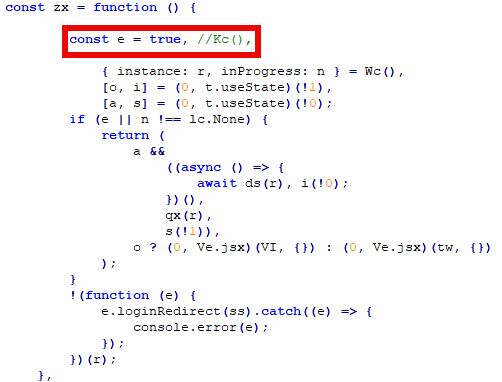
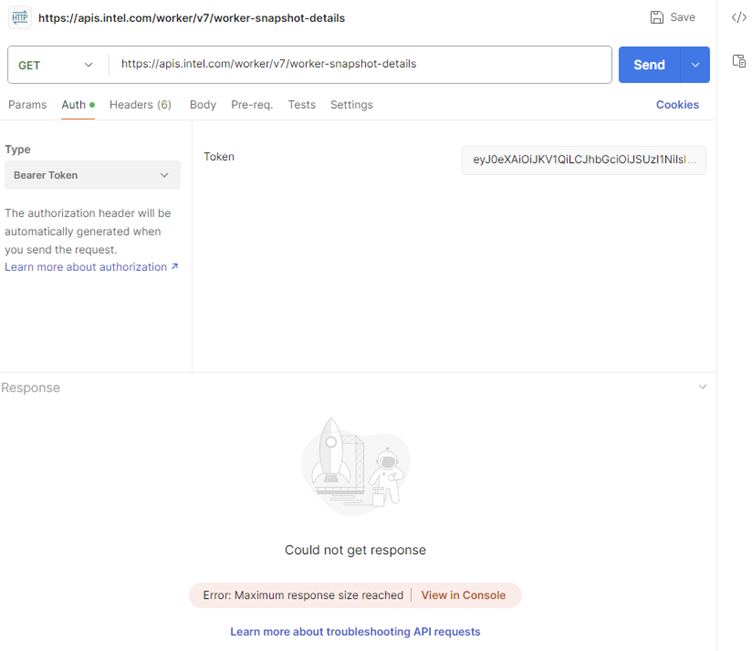
Там удалось обойти авторизацию Microsoft Azure и анонимно скачать почти гигабайт данных с деталями о каждом сотруднике компании. На портале управления внутренними группами оказались зашиты слабо зашифрованные пароли прямо в коде, что открывало путь к административным правам.


Не меньше вопросов вызвал и сайт для публикации продуктов в справочник Intel ARK: в нём нашли жёстко прописанные пароли и даже токен доступа к GitHub. Это теоретически позволяло злоумышленникам под видом администраторов менять описание продуктов компании.


Наконец, «защищённый» портал для поставщиков SEIMS также оказался уязвимым — при обходе проверки входа можно было скачивать данные о сотрудниках и конфиденциальные документы партнёров.

Хотя финансовая информация и номера соцстрахов не утекли, обнародованные поля включали имена, должности, контакты и структуру подчинённости — что в совокупности создавало значительный операционный риск.

Любопытно, что до недавнего времени в баг-баунти Intel подобные уязвимости не входили в зону вознаграждений, поэтому исследователям было мало смысла сообщать о них. Тем не менее баги раскрыли ответственно ещё в конце 2024 года, и к февралю 2025 компания закрыла все дыры. Сейчас Intel заявила, что расширяет программу поощрений и планирует включить в неё больше онлайн-сервисов, включая сайты intel.com.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru