



Содержимое WD My Book во всем мире таинственным образом исчезло

Содержимое WD My Book во всем мире таинственным образом исчезло

Содержимое WD My Book во всем мире таинственным образом исчезло

Кто-то удаленно сбросил настройки WD My Book Live у пользователей и стер все данные в хранилищах. Вендор запустил расследование и рекомендует пока отключить внешний диск от интернета.

В отличие от QNAP NAS, сетевые накопители My Book производства Western Digital обычно располагаются в локальной сети за роутером или файрволом, и внешние угрозы вроде QLocker для них не опасны. Однако у пользователей WD My Book есть возможность управлять устройством и работать с файлами удаленно, используя специальное приложение или подключившись к веб-сервису через браузер.

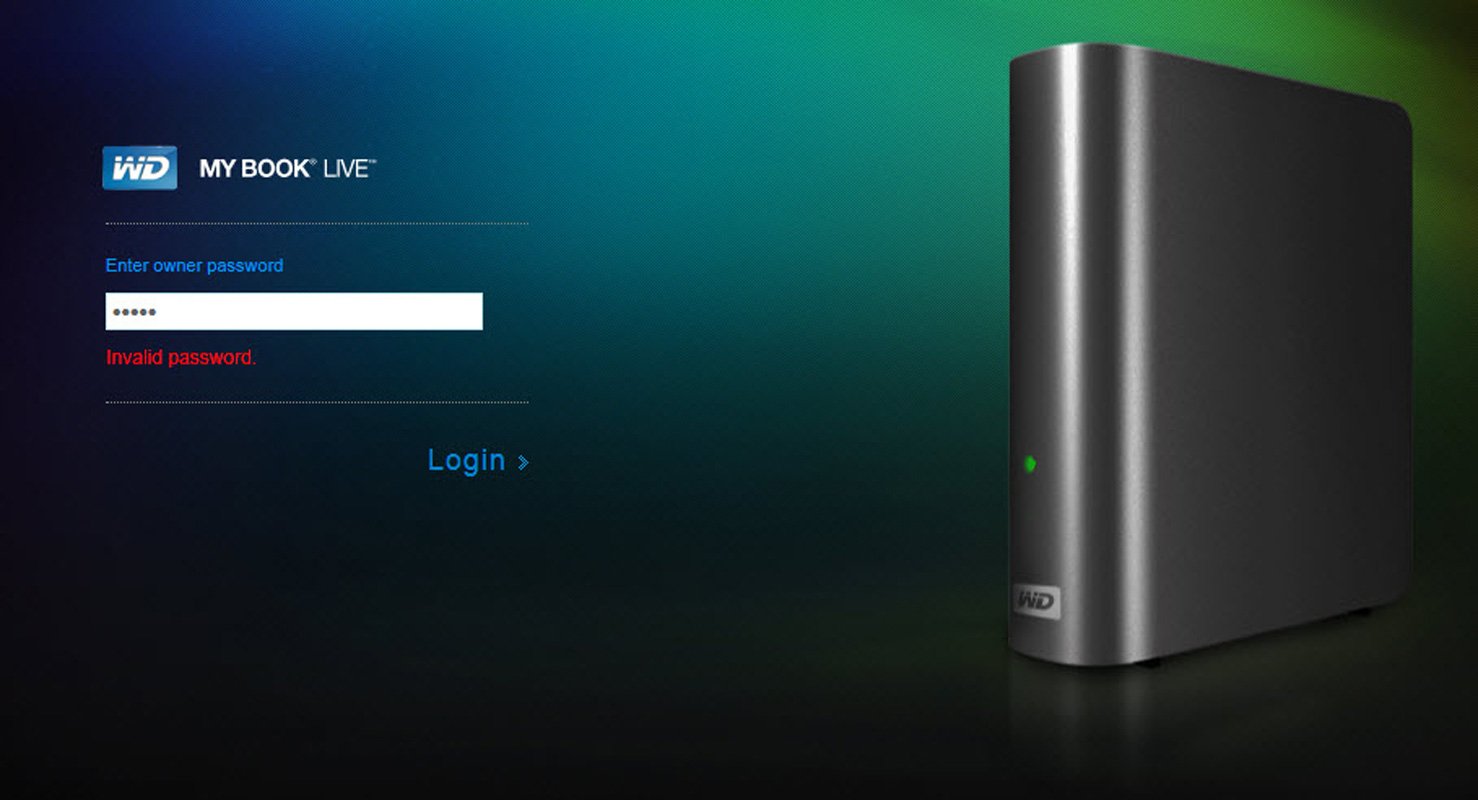
В четверг, 24 июня, участники комьюнити Western Digital начали дружно жаловаться на пропажу данных в My Book Live и сброс текущих паролей. Попытки провести диагностику через веб-консоль возвращали ответ «неправильный пароль».


Судя по логам My Book, опубликованным на форуме, в середине дня 23 июня  подключенные к сервису устройства получили команду на откат до заводских настроек. Некоторые пользователи заподозрили, что серверы Western Digital кто-то взломал.

В компании запустили расследование и компрометации серверов пока не обнаружили. На некоторых устройствах My Book Live выявлены признаки заражения — это, по мнению WD, и привело к откату настроек и стиранию данных. Почему такой конфуз случился одновременно у множества пользователей, вендор не пояснил.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru