



Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

Патч для RCE, затронувшей 800К файрволов SonicWall, оказался неполным

В октябре прошлого года SonicWall по наводке Tripwire и Positive Technologies устранила критическую RCE-уязвимость в NSA — устройствах сетевой безопасности, используемых как файрвол или VPN. Повторное тестирование PoC-эксплойта показало, что созданный патч несовершенен, и его пришлось дорабатывать.

Уязвимость CVE-2020-5135 связана с ошибкой переполнения буфера и позволяет посредством HTTP-запроса спровоцировать отказ веб-приложения или даже выполнить вредоносный код. На момент выхода заплатки в интернете было обнаружено около 800 тыс. потенциально уязвимых хостов на основе SonicWall NSA.

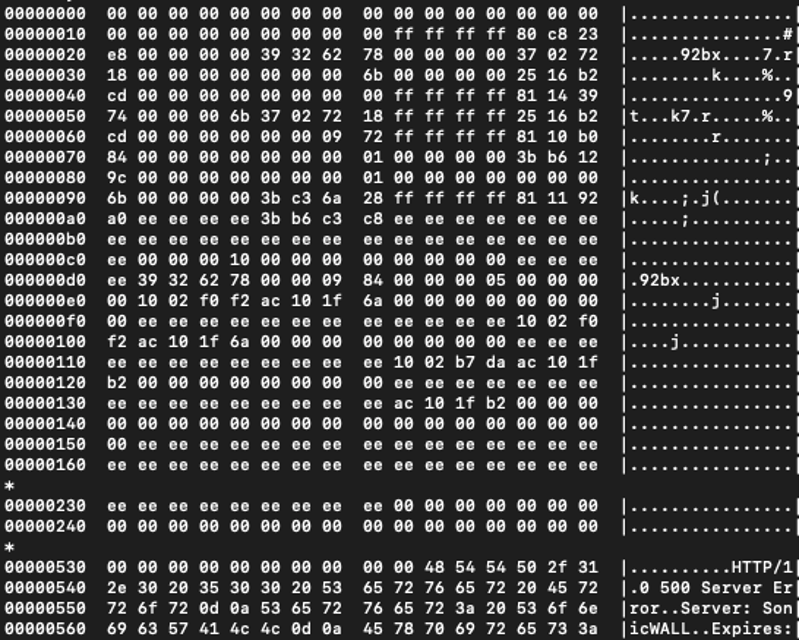
Решив проверить надежность патча, в Tripwire вновь прогнали PoC-код — на сей раз на устройстве SonicWall NSA в облаке Azure. Как оказалось, последствия эксплойта CVE-2020-5135 в физических и виртуальных системах различны: пробный HTTP-запрос вернул большое количество двоичных данных, похожих на адреса памяти.


Подобный слив, по словам экспертов, можно использовать для проведения атаки на какой-нибудь RCE-баг.

Новую проблему (раскрытие конфиденциальной информации) зарегистрировали под идентификатором CVE-2021-20019. Степень ее опасности SonicWall оценила как умеренную — в 5,3 балла по CVSS.

Для большинства затронутых продуктов патчи уже вышли — списки опубликовали и PSIRT SonicWall (команда реагирования на ИБ-проблемы), и служба техподдержки. Попыток злонамеренного использования CVE-2021-20019 пока не обнаружено.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru