



Скамеры выдают себя за DarkSide и требуют выкуп, но им никто не верит

Скамеры выдают себя за DarkSide и требуют выкуп, но им никто не верит

Скамеры выдают себя за DarkSide и требуют выкуп, но им никто не верит

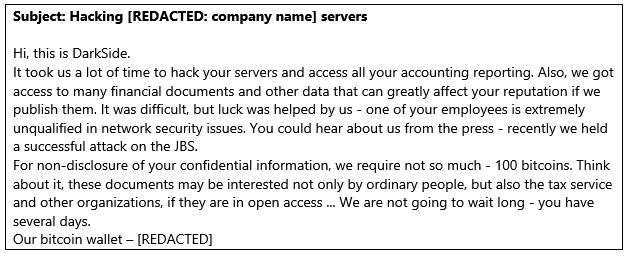
Какие-то озорники пытаются выдавать себя за печально известную киберпреступную группировку DarkSide и вымогают у компаний 100 биткоинов. По словам специалистов Trend Micro, под прицелом мошенников оказались организации пищевой промышленности и энергетического сектора.

Забавно, что кампания злоумышленников пока не приносит никаких результатов, потому что указанный криптовалютный кошелёк, куда должны направляться деньги, на данный момент не получал никаких переводов.

Преступники каждый день связываются с несколькими новыми жертвами. Для этого вымогатели либо направляют соответствующее электронное письмо на официальный ящик компании, либо вставляют этот же текст в поле контактов на официальном сайте.


Злоумышленники пишут, что взломали серверы организации и получили доступ к конфиденциальным данным, однако никаких доказательств заявленного не приводят. Судя по всему, мошенники рассчитывают, что имя группировки DarkSide сыграет свою роль, а жертва просто испугается.

Тем не менее злоумышленники действуют не очень убедительно, поскольку ни одна из компаний не отправила выкуп на указанный кошелёк. Специалисты Trend Micro отметили, что в сравнении с настоящей DarkSide эти мошенники действуют непрофессионально.

«Участники группировки DarkSide всегда представляют доказательства своих успешных атак, чтобы у жертвы не осталось никаких сомнений в том, что её данные попали в руки злоумышленников», — подчёркивает Седрик Пернет из Trend Micro.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru