



Скамеры выдают себя за DarkSide и требуют выкуп, но им никто не верит

Скамеры выдают себя за DarkSide и требуют выкуп, но им никто не верит

Скамеры выдают себя за DarkSide и требуют выкуп, но им никто не верит

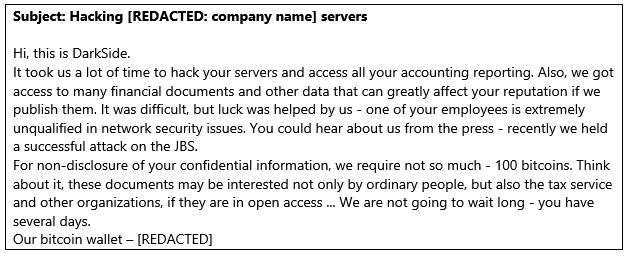
Какие-то озорники пытаются выдавать себя за печально известную киберпреступную группировку DarkSide и вымогают у компаний 100 биткоинов. По словам специалистов Trend Micro, под прицелом мошенников оказались организации пищевой промышленности и энергетического сектора.

Забавно, что кампания злоумышленников пока не приносит никаких результатов, потому что указанный криптовалютный кошелёк, куда должны направляться деньги, на данный момент не получал никаких переводов.

Преступники каждый день связываются с несколькими новыми жертвами. Для этого вымогатели либо направляют соответствующее электронное письмо на официальный ящик компании, либо вставляют этот же текст в поле контактов на официальном сайте.


Злоумышленники пишут, что взломали серверы организации и получили доступ к конфиденциальным данным, однако никаких доказательств заявленного не приводят. Судя по всему, мошенники рассчитывают, что имя группировки DarkSide сыграет свою роль, а жертва просто испугается.

Тем не менее злоумышленники действуют не очень убедительно, поскольку ни одна из компаний не отправила выкуп на указанный кошелёк. Специалисты Trend Micro отметили, что в сравнении с настоящей DarkSide эти мошенники действуют непрофессионально.

«Участники группировки DarkSide всегда представляют доказательства своих успешных атак, чтобы у жертвы не осталось никаких сомнений в том, что её данные попали в руки злоумышленников», — подчёркивает Седрик Пернет из Trend Micro.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru