



Скамеры выдают себя за DarkSide и требуют выкуп, но им никто не верит

Скамеры выдают себя за DarkSide и требуют выкуп, но им никто не верит

Скамеры выдают себя за DarkSide и требуют выкуп, но им никто не верит

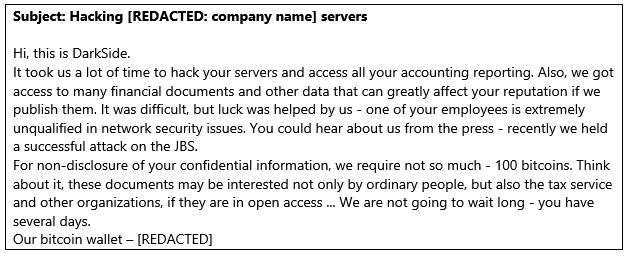
Какие-то озорники пытаются выдавать себя за печально известную киберпреступную группировку DarkSide и вымогают у компаний 100 биткоинов. По словам специалистов Trend Micro, под прицелом мошенников оказались организации пищевой промышленности и энергетического сектора.

Забавно, что кампания злоумышленников пока не приносит никаких результатов, потому что указанный криптовалютный кошелёк, куда должны направляться деньги, на данный момент не получал никаких переводов.

Преступники каждый день связываются с несколькими новыми жертвами. Для этого вымогатели либо направляют соответствующее электронное письмо на официальный ящик компании, либо вставляют этот же текст в поле контактов на официальном сайте.


Злоумышленники пишут, что взломали серверы организации и получили доступ к конфиденциальным данным, однако никаких доказательств заявленного не приводят. Судя по всему, мошенники рассчитывают, что имя группировки DarkSide сыграет свою роль, а жертва просто испугается.

Тем не менее злоумышленники действуют не очень убедительно, поскольку ни одна из компаний не отправила выкуп на указанный кошелёк. Специалисты Trend Micro отметили, что в сравнении с настоящей DarkSide эти мошенники действуют непрофессионально.

«Участники группировки DarkSide всегда представляют доказательства своих успешных атак, чтобы у жертвы не осталось никаких сомнений в том, что её данные попали в руки злоумышленников», — подчёркивает Седрик Пернет из Trend Micro.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru