



Около 50% антивирусов для Android бессильны против клонов вредоносов

Около 50% антивирусов для Android бессильны против клонов вредоносов

Около 50% антивирусов для Android бессильны против клонов вредоносов

Новое исследование показало, что антивирусы для Android всё ещё уязвимы перед определёнными модификациями вредоносных программ. В результате хорошо подготовленные киберпреступники могут усовершенствовать свои инструменты и уйти от детектирования в мобильной операционной системе.

На проблему антивирусных программ для Android указали специалисты из турецкого и пакистанского университетов. На прошлой неделе они опубликовали результаты своего исследования, в котором говорится следующее:

«Авторы вредоносных программ используют морфинг и обфускацию для создания клонов и ухода от детектирования на основе сигнатур. Такая вот атака клонов угрожает всем мобильным девайсам, но в особенности Android-устройствам».

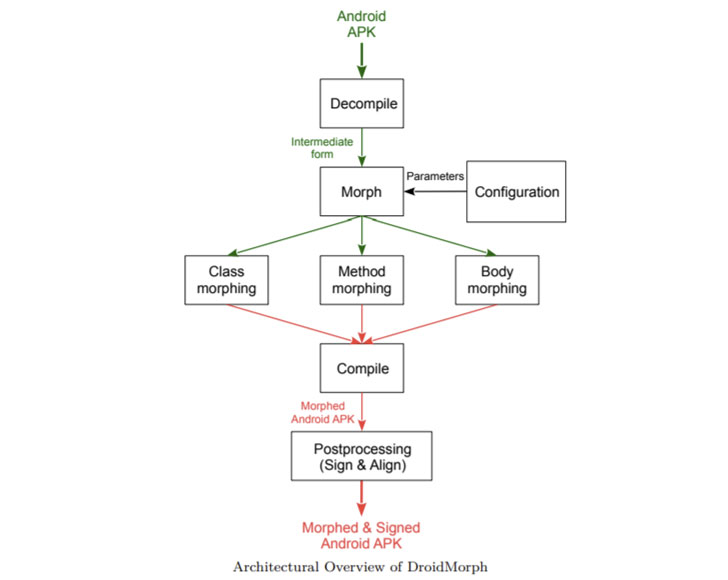
Возможность загрузить приложения из сторонних источников отличает Android от iOS и создаёт дополнительные риски заразить смартфон вредоносом. Стадии подобного заражения исследователи привели в виде следующей схемы:


Более того, авторы вредоносных программ могут варьировать дополнительные уровни обфускации для разработки новых клонов и маскировки их сущности. В результате у них получится пробраться мимо защитных функций современных вредоносных программ.

Чтобы как-то подкрепить свои заявления, эксперты разработали специальный инструмент — DroidMorph, позволяющий модифицировать Android-приложения. DroidMorph протестировали против современных антивирусных продуктов для Android.


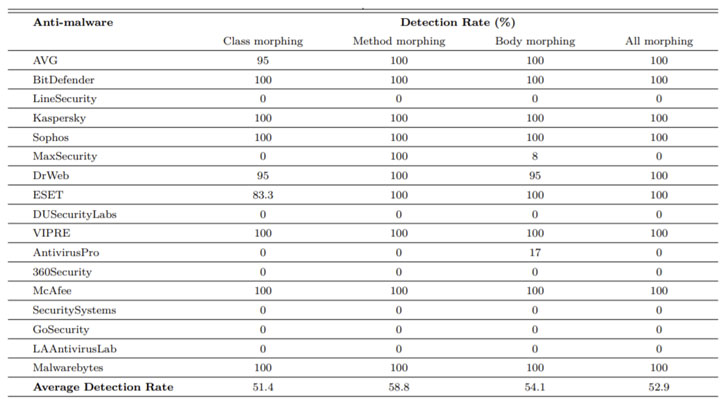
Инструмент сгенерировал 1771 APK-вариаций, а 8 из 17 ведущих антивирусом провалили задачу детектировать клоны. Однако с заданием справились LineSecurity, MaxSecurity, DUSecurityLabs, AntivirusPro, 360Security, SecuritySystems, GoSecurity и LAAntivirusLab.

Не так давно мы составили топ антивирусов для Android, с которым вы можете ознакомиться по этой ссылке https://www.anti-malware.ru/compare/Best-antivirus-for-Android-TOP-9-2021.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru