



Около 50% антивирусов для Android бессильны против клонов вредоносов

Около 50% антивирусов для Android бессильны против клонов вредоносов

Около 50% антивирусов для Android бессильны против клонов вредоносов

Новое исследование показало, что антивирусы для Android всё ещё уязвимы перед определёнными модификациями вредоносных программ. В результате хорошо подготовленные киберпреступники могут усовершенствовать свои инструменты и уйти от детектирования в мобильной операционной системе.

На проблему антивирусных программ для Android указали специалисты из турецкого и пакистанского университетов. На прошлой неделе они опубликовали результаты своего исследования, в котором говорится следующее:

«Авторы вредоносных программ используют морфинг и обфускацию для создания клонов и ухода от детектирования на основе сигнатур. Такая вот атака клонов угрожает всем мобильным девайсам, но в особенности Android-устройствам».

Возможность загрузить приложения из сторонних источников отличает Android от iOS и создаёт дополнительные риски заразить смартфон вредоносом. Стадии подобного заражения исследователи привели в виде следующей схемы:


Более того, авторы вредоносных программ могут варьировать дополнительные уровни обфускации для разработки новых клонов и маскировки их сущности. В результате у них получится пробраться мимо защитных функций современных вредоносных программ.

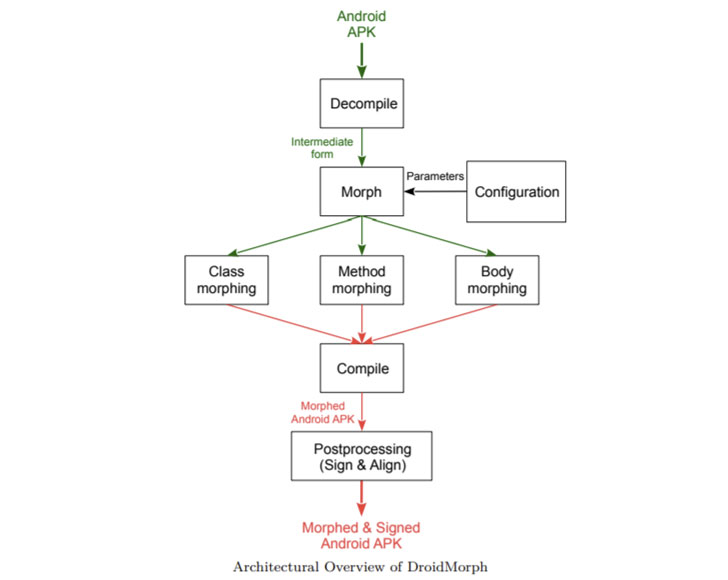
Чтобы как-то подкрепить свои заявления, эксперты разработали специальный инструмент — DroidMorph, позволяющий модифицировать Android-приложения. DroidMorph протестировали против современных антивирусных продуктов для Android.


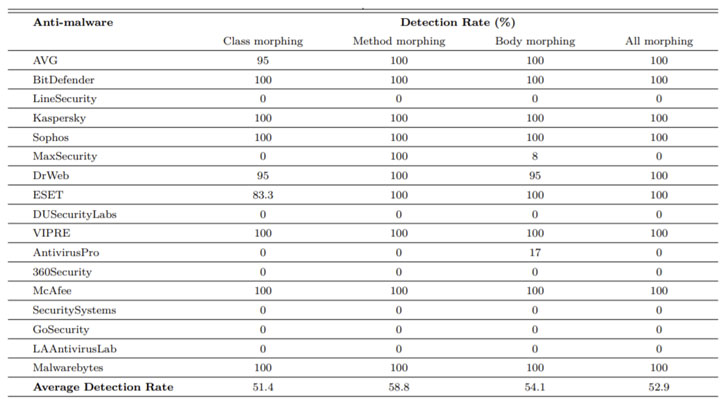
Инструмент сгенерировал 1771 APK-вариаций, а 8 из 17 ведущих антивирусом провалили задачу детектировать клоны. Однако с заданием справились LineSecurity, MaxSecurity, DUSecurityLabs, AntivirusPro, 360Security, SecuritySystems, GoSecurity и LAAntivirusLab.

Не так давно мы составили топ антивирусов для Android, с которым вы можете ознакомиться по этой ссылке https://www.anti-malware.ru/compare/Best-antivirus-for-Android-TOP-9-2021.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru