



Около 50% антивирусов для Android бессильны против клонов вредоносов

Около 50% антивирусов для Android бессильны против клонов вредоносов

Около 50% антивирусов для Android бессильны против клонов вредоносов

Новое исследование показало, что антивирусы для Android всё ещё уязвимы перед определёнными модификациями вредоносных программ. В результате хорошо подготовленные киберпреступники могут усовершенствовать свои инструменты и уйти от детектирования в мобильной операционной системе.

На проблему антивирусных программ для Android указали специалисты из турецкого и пакистанского университетов. На прошлой неделе они опубликовали результаты своего исследования, в котором говорится следующее:

«Авторы вредоносных программ используют морфинг и обфускацию для создания клонов и ухода от детектирования на основе сигнатур. Такая вот атака клонов угрожает всем мобильным девайсам, но в особенности Android-устройствам».

Возможность загрузить приложения из сторонних источников отличает Android от iOS и создаёт дополнительные риски заразить смартфон вредоносом. Стадии подобного заражения исследователи привели в виде следующей схемы:


Более того, авторы вредоносных программ могут варьировать дополнительные уровни обфускации для разработки новых клонов и маскировки их сущности. В результате у них получится пробраться мимо защитных функций современных вредоносных программ.

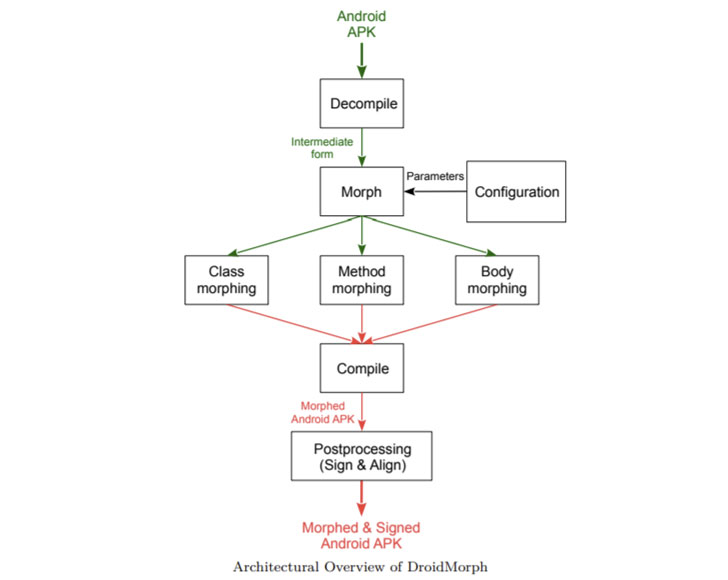
Чтобы как-то подкрепить свои заявления, эксперты разработали специальный инструмент — DroidMorph, позволяющий модифицировать Android-приложения. DroidMorph протестировали против современных антивирусных продуктов для Android.


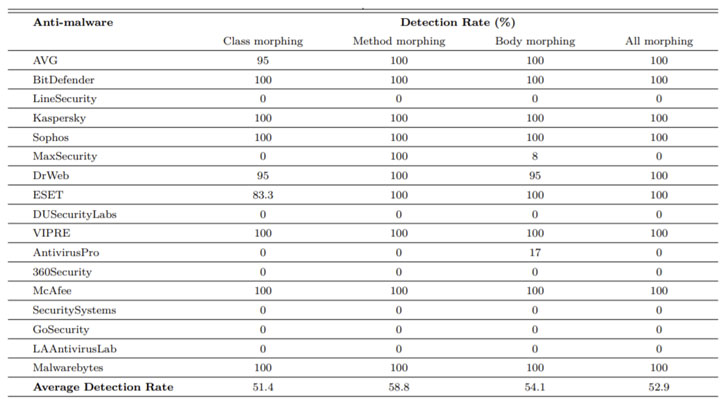
Инструмент сгенерировал 1771 APK-вариаций, а 8 из 17 ведущих антивирусом провалили задачу детектировать клоны. Однако с заданием справились LineSecurity, MaxSecurity, DUSecurityLabs, AntivirusPro, 360Security, SecuritySystems, GoSecurity и LAAntivirusLab.

Не так давно мы составили топ антивирусов для Android, с которым вы можете ознакомиться по этой ссылке https://www.anti-malware.ru/compare/Best-antivirus-for-Android-TOP-9-2021.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru