



Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Kaspersky Password Manager для Windows теперь проверяет надёжность паролей

Менеджер паролей от антивирусной компании «Лаборатория Касперского» получил ряд улучшений, среди которых можно выделить функцию проверки надёжности пароля и более удобное управление в системе Windows.

Специалисты Kaspersky напомнили, что рынок менеджеров паролей продолжает расти. Чтобы убедиться в этом, достаточно взглянуть на последний опрос Mordor Intelligence, показавший, что в 2020 году этот рынок оценили в $1 246,9 млн.

Более того, ожидается, что к 2026 году менеджеры паролей достигнуть отметки в $3 071 млн. А всё потому, что мы до сих пор вынуждены полагаться на пароли, при этом их трудно запоминать и постоянно держать в голове.

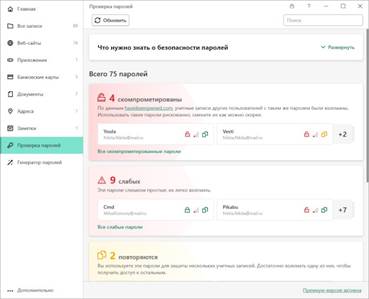
В новой версии Kaspersky Password Manager для Windows разработчики добавили удобные вкладки навигации — «Недавнее», «Избранное» — и полезные советы. Но особенно хотелось бы выделить функцию проверки надёжности пароля.

Новая вкладка «Проверка паролей» позволяет в режиме реального времени оценить устойчивость каждого из сохранённых паролей. Нововведение даже сортирует учётные данные по степени надёжности и объединяет их в соответствующие группы.

Помимо этого, менеджер паролей от «Лаборатории Касперского» теперь позволяет подключить автозаполнение в приложениях Windows. Для этого можно настроить комбинации горячих клавиш, чтобы максимально быстро получать доступ к записям.


Подробную информацию о Kaspersky Password Manager можно получить на официальном сайте антивирусного гиганта.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru