



Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Тысячи серверов vCenter все еще уязвимы к эксплойту CVE-2021-21985

Исследователи из Trustwave обнаружили в интернете более 4 тыс. экземпляров vCenter Server, содержащих критическую RCE-уязвимость, которую VMware пропатчила три недели назад. Халатность владельцев таких серверов играет на руку злоумышленникам, которым уже доступны четыре рабочих эксплойта.

Виновником появления уязвимости CVE-2021-21985 является один из плагинов vCenter, который по умолчанию включен. Эксплойт возможен при наличии доступа к серверу на порту 443 и позволяет выполнить любую команду в ОС с неограниченными привилегиями.

Проблема актуальна для vCenter веток 7.0, 6.7 и 6.5, а также vCloud Foundation версий 3 и 4. Патчи для обоих продуктов разработчик выпустил 25 мая.

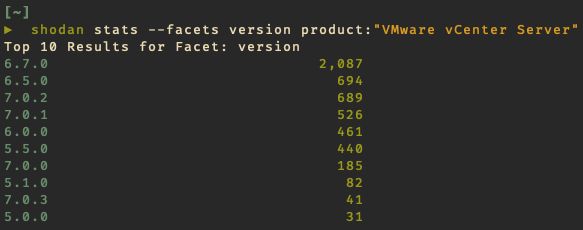
Поиск по Shodan, проведенный недавно в Trustwave, выявил около 5,3 тыс. подключенных к интернету серверов vCenter. На большинстве этих машин работают версии софта, получившие майские обновления.


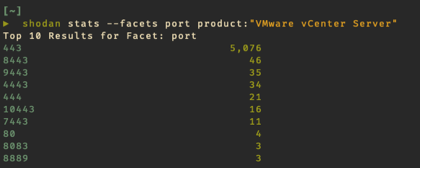
Наиболее часто при этом используется порт 443.


Проверка на наличие CVE-2021-21985 показала, что из 4969 хостов vCenter, на которые в Shodan есть данные, уязвимы 4019, то есть почти 81%. Остальные в основном используют версии, которые VMware давно сняла с поддержки.

По данным Trustwave, на настоящий момент опубликовано четыре PoC-эксплойта, пригодных для проведения атак на CVE-2021-21985. Этой дырой уже интересуются, и пользователям vCenter рекомендуется незамедлительно применить патч — или пока отключить уязвимый плагин, следуя инструкциям VMware.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru