



Хакеры ищут доступные серверы vCenter c незакрытой дырой CVE-2021-21985

Хакеры ищут доступные серверы vCenter c незакрытой дырой CVE-2021-21985

Хакеры ищут доступные серверы vCenter c незакрытой дырой CVE-2021-21985

В интернете наблюдается всплеск сканов, нацеленных на выявление уязвимых экземпляров vCenter Server. Неизвестные пытаются атаковать критическую RCE-брешь, для которой VMware недавно выпустила заплатку.

Уязвимость, о которой идет речь (CVE-2021-21985), связана с работой расширения Virtual SAN Health Check, предназначенного для мониторинга состояния хранилищ vSAN. По словам разработчика, в этом по умолчанию включенном плагине отсутствует проверка достоверности пользовательского ввода. При наличии сетевого доступа к серверу на порту 443 этот недочет можно использовать для выполнения произвольных команд в целевой ОС с самыми высокими привилегиями.

Степень опасности уязвимости оценена в 9,8 балла из 10 возможных по шкале CVSS. Ее наличие подтверждено для vCenter Server веток 7.0, 6.7 и 6.5; проблема затрагивает также гибридные облака, созданные с помощью VMware vCloud Foundation версии 3 или 4. Соответствующие обновления для обоих продуктов были выпущены 25 мая.

Рост скан-активности, связанной с CVE-2021-21985, был зафиксирован несколько дней назад и пока актуален. По всей видимости, этот всплеск спровоцировала публикация PoC-эксплойта.

Схожая ситуация наблюдалась в феврале; VMware тогда тоже пропатчила RCE-уязвимость в vCenter Server (CVE-2021-21972), и через пару дней исследователи обнаружили, что новую лазейку уже вовсю ищут.

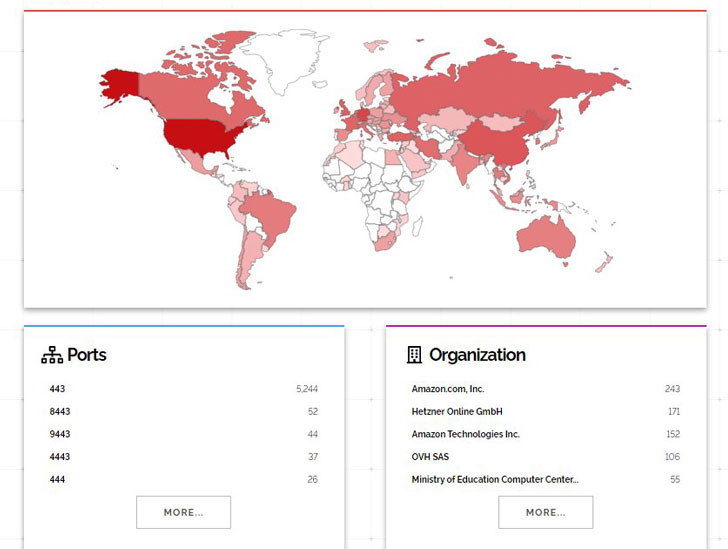
Поиск по Shodan на момент выхода заплат для новой RCE выявил тысячи серверов vCenter, подключенных к интернету. Наибольшее количество таких потенциально уязвимых узлов (1,4 тыс.) размещено в США.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru