



Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

Представители корпорации Microsoft заявили, что российская киберпреступная группировка использовала четыре новых семейства вредоносных программ в ходе недавних фишинговых атак. Уточним, что речь идёт о кампании, в которой якобы российские хакеры выдавали себя за Агентство США по международному развитию (АМР США).

Информация об использовании четырёх ранее неизвестных образцов вредоносов поступила от Microsoft Threat Intelligence Center (MSTIC). Как отметили специалисты, за кибероперацией стоит группировка под кодовым именем APT29 (Nobelium).

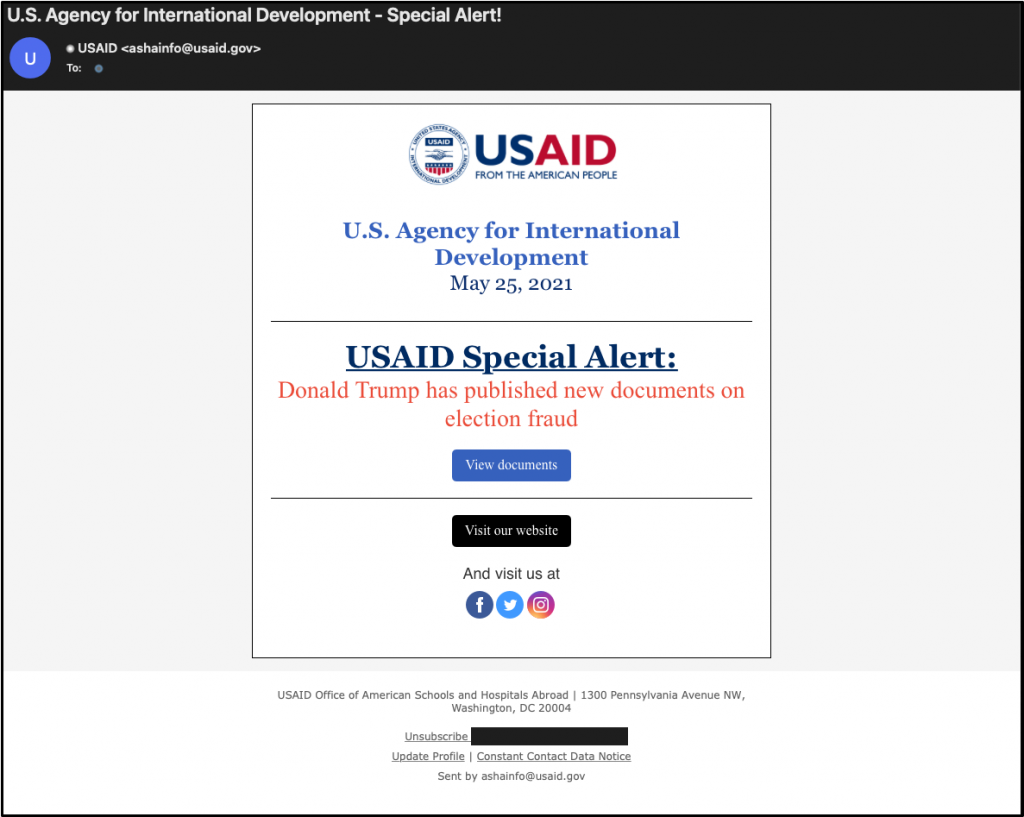
Используя скомпрометированный аккаунт и рассылая фишинговые письма, злоумышленники выдавали себя за АМР США. В общей сложности APT-группировка отправила приблизительно 3000 писем, а адресатами стали более 150 организаций (включая сферу международного сотрудничества, гуманитарную область и борьбу за права человека).


Согласно опубликованным Microsoft деталям, среди четырёх новых зловредов было вложение в виде HTML-файла — «EnvyScout». Также в связке присутствовали загрузчики «BoomBox» и «NativeZone», а за запуск шелл-кода отвечал «VaporRage». Первый злонамеренный файл в формате HTML/JS предназначен для кражи учётных данных аккаунтов пользователей Windows. Помимо этого, он устанавливает на устройство жертвы вредоносный ISO-файл.

«На этой стадии атаки ничего не подозревающий пользователь попытается открыть загруженный ISO-образ, однако в этом случае запустится скрытый исполняемый файл — BOOM.exe, который является частью семейства BoomBox», — пишет Microsoft.

BoomBox, кстати, по цепочке загружает и настраивает вредонос NativeZone, который предстаёт в виде библиотеки NativeCacheSvc.dll. Этот зловред запускается автоматически при каждом входе пользователя в аккаунт Windows.

Наконец, стоит отметить четвёртую ступень атаки, которую взял на себя вредонос VaporRage — CertPKIProvider.dll. После запуска эта программа пытается связаться с командным сервером (C2) и передать ему все украденные данные.

Подпишитесь на новости

Google поддержит единый запрет на обучение ИИ через robots.txt

Владельцам сайтов обещают упростить отказ от использования их материалов для обучения нейросетей. Google поддержит общий механизм в robots.txt: вместо отдельных инструкций каждому ИИ-провайдеру можно будет задать единую настройку для участников инициативы.

О планах компания сообщила в блоге Search Central. Поддержку механизма намерены запустить в 2027 году.

В основе лежат разработки рабочей группы AIPREF при IETF. В robots.txt появится общий маркер политики, который позволит обозначить предпочтения сайта относительно обучения ИИ.

Google планирует трактовать запрет через такой маркер аналогично запрету Google-Extended, если отдельная инструкция для него не задана. При этом существующие настройки для конкретных компаний сохранятся: можно будет установить общее правило и отдельно уточнить условия для отдельных провайдеров.

Для издателей это потенциально меньше возни с растущим списком ИИ-ботов. Но универсального технического щита здесь нет: robots.txt сообщает правила использования контента, а не перекрывает доступ к серверу. Эффект зависит от того, какие компании поддержат механизм и будут соблюдать инструкции.

Инициатива пока остаётся предложением, которое продолжат дорабатывать и стандартизировать.

RSS: Новости на портале Anti-Malware.ru