



Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

Microsoft: Россия использовала 4 вредоноса в атаках от лица АМР США

Представители корпорации Microsoft заявили, что российская киберпреступная группировка использовала четыре новых семейства вредоносных программ в ходе недавних фишинговых атак. Уточним, что речь идёт о кампании, в которой якобы российские хакеры выдавали себя за Агентство США по международному развитию (АМР США).

Информация об использовании четырёх ранее неизвестных образцов вредоносов поступила от Microsoft Threat Intelligence Center (MSTIC). Как отметили специалисты, за кибероперацией стоит группировка под кодовым именем APT29 (Nobelium).

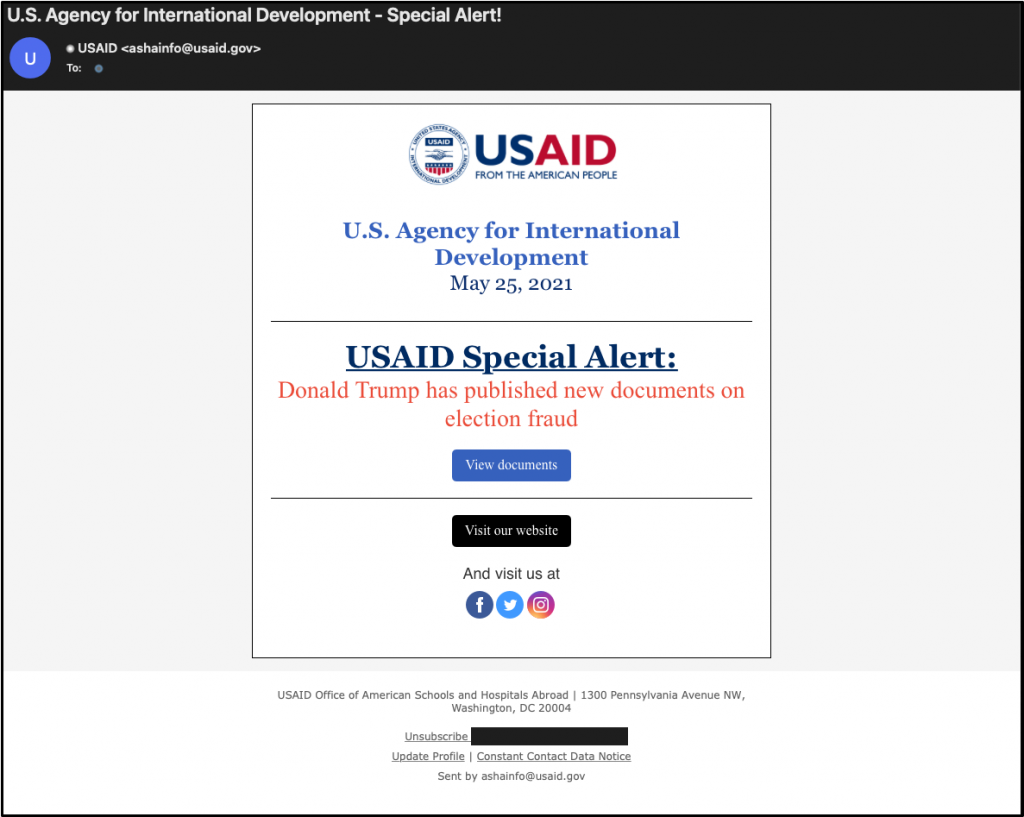
Используя скомпрометированный аккаунт и рассылая фишинговые письма, злоумышленники выдавали себя за АМР США. В общей сложности APT-группировка отправила приблизительно 3000 писем, а адресатами стали более 150 организаций (включая сферу международного сотрудничества, гуманитарную область и борьбу за права человека).


Согласно опубликованным Microsoft деталям, среди четырёх новых зловредов было вложение в виде HTML-файла — «EnvyScout». Также в связке присутствовали загрузчики «BoomBox» и «NativeZone», а за запуск шелл-кода отвечал «VaporRage». Первый злонамеренный файл в формате HTML/JS предназначен для кражи учётных данных аккаунтов пользователей Windows. Помимо этого, он устанавливает на устройство жертвы вредоносный ISO-файл.

«На этой стадии атаки ничего не подозревающий пользователь попытается открыть загруженный ISO-образ, однако в этом случае запустится скрытый исполняемый файл — BOOM.exe, который является частью семейства BoomBox», — пишет Microsoft.

BoomBox, кстати, по цепочке загружает и настраивает вредонос NativeZone, который предстаёт в виде библиотеки NativeCacheSvc.dll. Этот зловред запускается автоматически при каждом входе пользователя в аккаунт Windows.

Наконец, стоит отметить четвёртую ступень атаки, которую взял на себя вредонос VaporRage — CertPKIProvider.dll. После запуска эта программа пытается связаться с командным сервером (C2) и передать ему все украденные данные.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru