



Microsoft предупредила об атаках фейкового шифровальщика

Microsoft предупредила об атаках фейкового шифровальщика

Microsoft предупредила об атаках фейкового шифровальщика

Microsoft зафиксировала крупную кампанию по распространению Java-трояна STRRAT, обеспечивающего своим операторам удалённый доступ (RAT). Известно, что этот вредонос похищает данные жертв, параллельно вводя в заблуждение имитацией атаки программы-вымогателя.

Команда исследователей Microsoft посвятила целую серию твитов «масштабной имейл-кампании», распространяющей фейковый шифровальщик. Для этого злоумышленники использовали скомпрометированные электронные ящики.

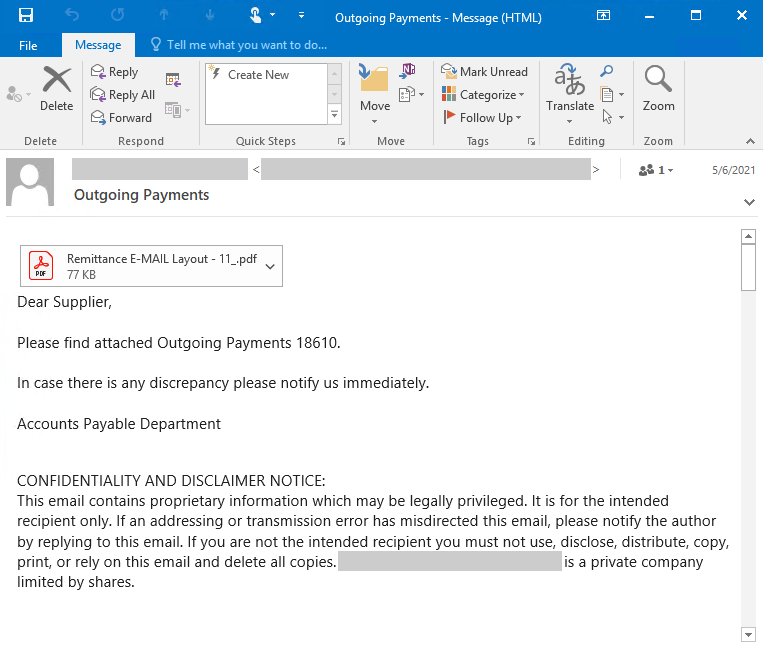
Вредоносные письма всеми правдами пытались заставить получателя открыть вложение, замаскированное под PDF-документ. На самом же деле таким способом на компьютер жертвы скачивался троян, обеспечивающий оператору удалённый доступ.

«К письмам злоумышленники прикрепляли файл, который выдавали за PDF. При открытии вложения вредонос связывался с доменом атакующих и загружал в систему получателя троян. Последний, кстати, славится имитацией действий шифровальщика, поскольку имеет привычку добавлять к файлам пользователя расширение ".crimson". Сами файлы при этом не шифруются», — объяснили специалисты Microsoft.


По сути, уловки с расширением и якобы шифрованием файлов используются исключительно для отвлечения внимания пользователя, поскольку в это же время в фоновом режиме вредоносная программа крадёт важные файлы и передаёт их оператору.

Помимо этого, STRRAT может записывать нажатия клавиш, позволяет злоумышленникам удалённо запускать команды и извлекать важную информацию вроде учётных данных от имейл-клиентов и из браузеров Firefox, Internet Explorer, Chrome.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru