



Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует изоляцию сайтов в Firefox для защиты от Spectre

Mozilla тестирует новую функцию в бета-версиях Firefox, благодаря которой браузер будет выделять каждый сайт в отдельный процесс с точки зрения операционной системы. В сущности, это знаменитая «изоляция сайтов» (Site Isolation), которую разработчики Chrome реализовали более трёх лет назад.

На сегодняшний день Firefox при запуске открывает привилегированный родительский процесс, восемь процессов для веб-контента, около двух дополнительных процессов для контента, четыре процесса для расширений, операций GPU и сетевой активности.

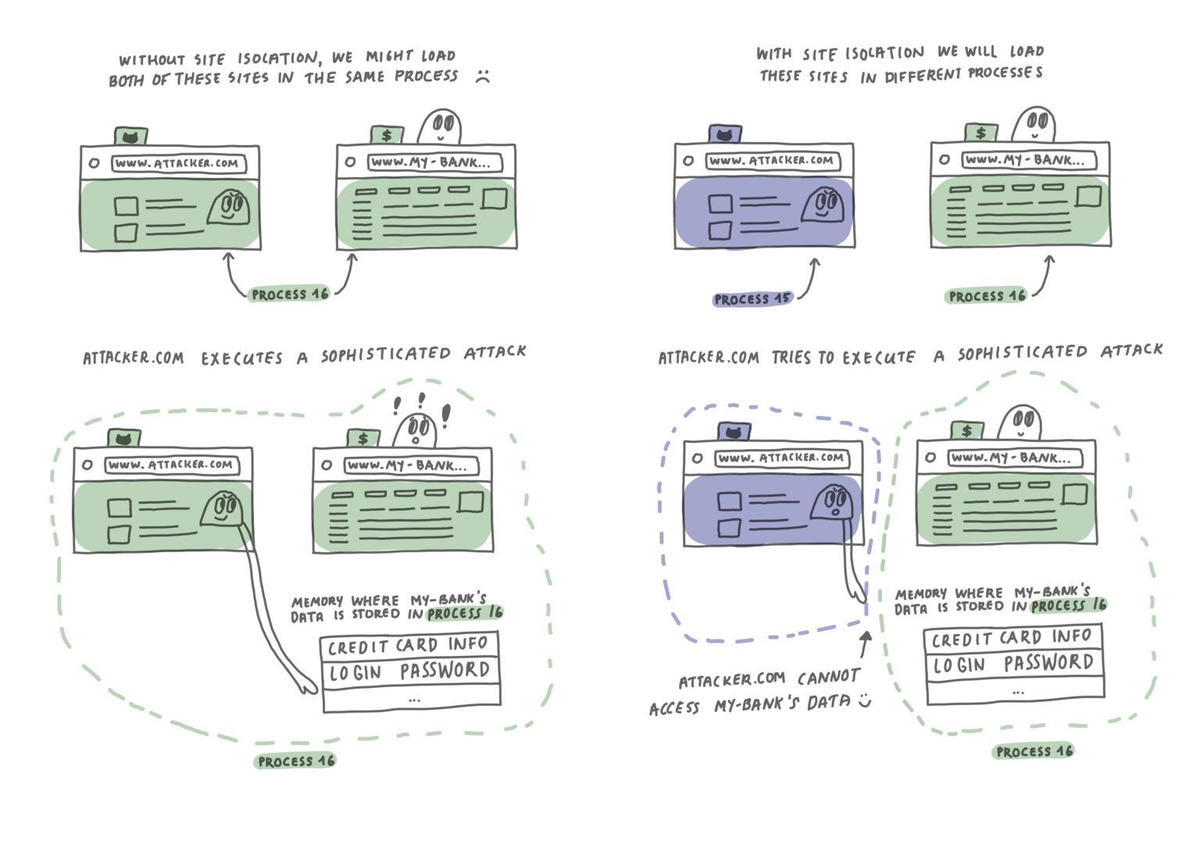
Другими словами, у интернет-обозревателя есть определённое число процессов, что не очень хорошо с точки зрения безопасности пользователя. В этом случае вредоносный сайт может проникнуть в процесс, уже занятый до этого легитимным ресурсом, в результате чего они будут делить память на двоих.

С помощью атак вроде Spectre (по сторонним каналам) администраторы вредоносного сайта могут получить доступ к данным другого ресурса, занимающего тот же процесс. Само собой, такой принцип открывает для возможной компрометации и пароли, и другие важные пользовательские данные.

Если же разработчики браузера применяют так называемую изоляцию сайтов, каждый сайт получит по персональному процессу и даже встроенные элементы стороннего ресурса будут выделены в отдельный процесс. Такой принцип помогает защитить память от несанкционированного доступа вредоносных веб-ресурсов.

«Потенциальный вектор атаки позволяет вредоносному сайту встроить фрейм на легитимный ресурс, что приведёт к утечке конфиденциальной информации. С изоляцией сайтов Firefox будет эффективно препятствовать подобным кибератакам», — пишут в блоге разработчики Mozilla.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru