



Операторы шифровальщика Darkside потеряли свои серверы и деньги

Операторы шифровальщика Darkside потеряли свои серверы и деньги

Операторы шифровальщика Darkside потеряли свои серверы и деньги

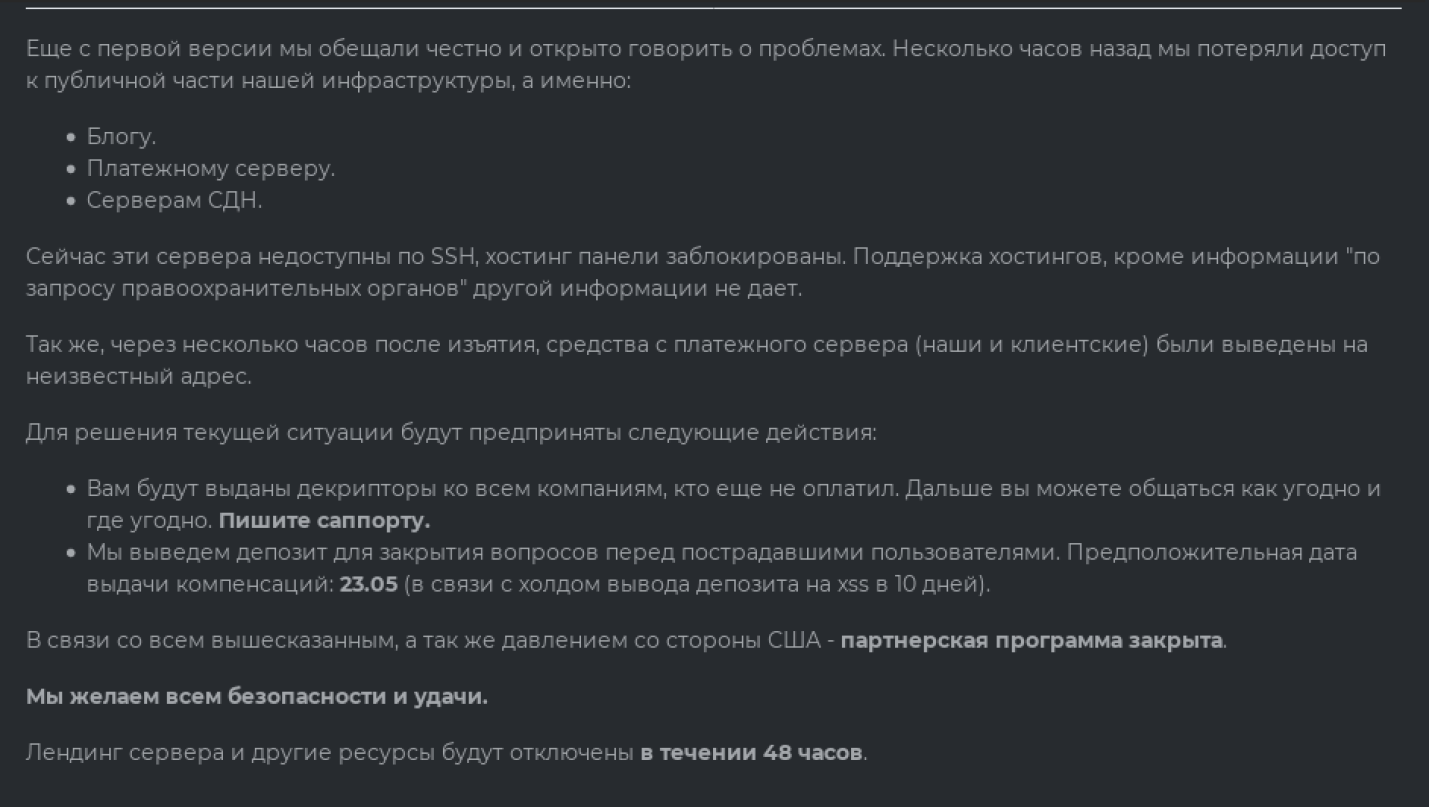
Криминальная группа, стоящая за Darkside, закрыла свой сервис RaaS (Ransomware-as-a-Service, доступ к вымогательской программе как услуга), отключила соответствующие ресурсы и пообещала выдать партнерам декрипторы для пострадавших компаний. Соответствующее объявление было опубликовано на одном из хакерских форумов после того, как хозяева зловреда потеряли доступ к открытой части своей инфраструктуры и лишились криптовалюты, полученной от жертв заражения.

В качестве дополнительной причины закрытия партнерской программы владельцы Darkside назвали давление со стороны американских властей. После атаки на Colonial Pipeline, нарушившей снабжение бензином половины Восточного побережья США, президент Джо Байден пообещал, что варвары не останутся безнаказанными.

ФБР уже запустило расследование, и, судя по записи представителя сервиса Darkside, доступ к хостингу им заблокировали с подачи правоохранительных органов. Официального заявления властей об этом пока не было. Не исключено, что угроза преследования — лишь прикрытие; злоумышленники решили попросту сбежать с деньгами своих партнеров, чтобы не делиться. Подобное мошенничество известно в криминальной среде как экзит-скам (exit scam).


Как бы то ни было, сайт, на котором операторы Darkside публиковали данные, украденные у атакованных компаний, в настоящее время тоже недоступен. Их платежный сервер в сети Tor в конце прошлой недели еще работал — если его захватили блюстители правопорядка, они, вероятно, решили предоставить жертвам возможность получить ключ расшифровки.

К слову, бесплатный аналог дескриптора для Darkside доступен всем нуждающимся с января этого года, его можно скачать с сайта ИБ-компании Bitdefender.

Шумиха, поднятая в прессе по поводу разрушительной атаки на Colonial Pipeline, порядком обескуражила всех, кто имеет отношение к распространению программ-шифровальщиков. Крупнейшие подпольные форумы XSS и Exploit стали чистить свои страницы от рекламы таких зловредов и сопутствующих услуг, решив, что столь пристальное внимание к этой теме может им навредить.

Операторы RaaS-сервисов REvil и Avaddon, ближайших конкурентов Darkside, совместно объявили на Exploit о введении ограничений на мишени, запретив партнерам атаковать больницы, учебные заведения и госструктуры. Они также сократили число партнерских программ и решили работать только с узким кругом доверенных сообщников.

Эксперты по ИБ ожидают, что после ухода в тень ведущих RaaS-сервисов их осиротевшие клиенты продолжат свои вредоносные операции, но уже в составе небольших групп, под новыми именами и с обновленными вариантами шифровальщиков. Им также придется сменить поставщика услуг по отмыванию криптовалюты — миксера: популярный у киберкриминала сервис BitMix, которым пользовались партнерки Darkside, REvil и Avaddon, выпал из доступа и, похоже, прекратил свое существование.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru