



Microsoft предупредила о новом загрузчике, атакующем авиацию

Microsoft предупредила о новом загрузчике, атакующем авиацию

Microsoft предупредила о новом загрузчике, атакующем авиацию

Microsoft предупредила о киберкампании, в ходе которой злоумышленники атакуют целевым фишингом аэрокосмические и туристические организации. Интересной особенностью этих атак является использование нового загрузчика, доставляющего на компьютеры жертв трояны (RAT).

По словам Microsoft, наблюдавшей за активностью преступников последние несколько месяцев, вредоносная кампания весьма динамична. В качестве приманки используются PDF-документы, которые якобы напрямую связаны с деятельностью организаций аэрокосмического, туристического и промышленного секторов.

Как выяснили в ходе наблюдения специалисты, конечной целью злоумышленников была кража важных данных из скомпрометированных устройств. Для этого как раз используются RAT-вредоносы, способные фиксировать нажатия клавиш (кейлогер) и красть пароли сотрудников.

Помимо этого, операторы троянов получают возможность снимать скриншоты, записывать видео при помощи веб-камеры, мониторить буфер обмена и браузер, анализировать информацию о системе. Все сведения передаются через SMTP-порт 587.

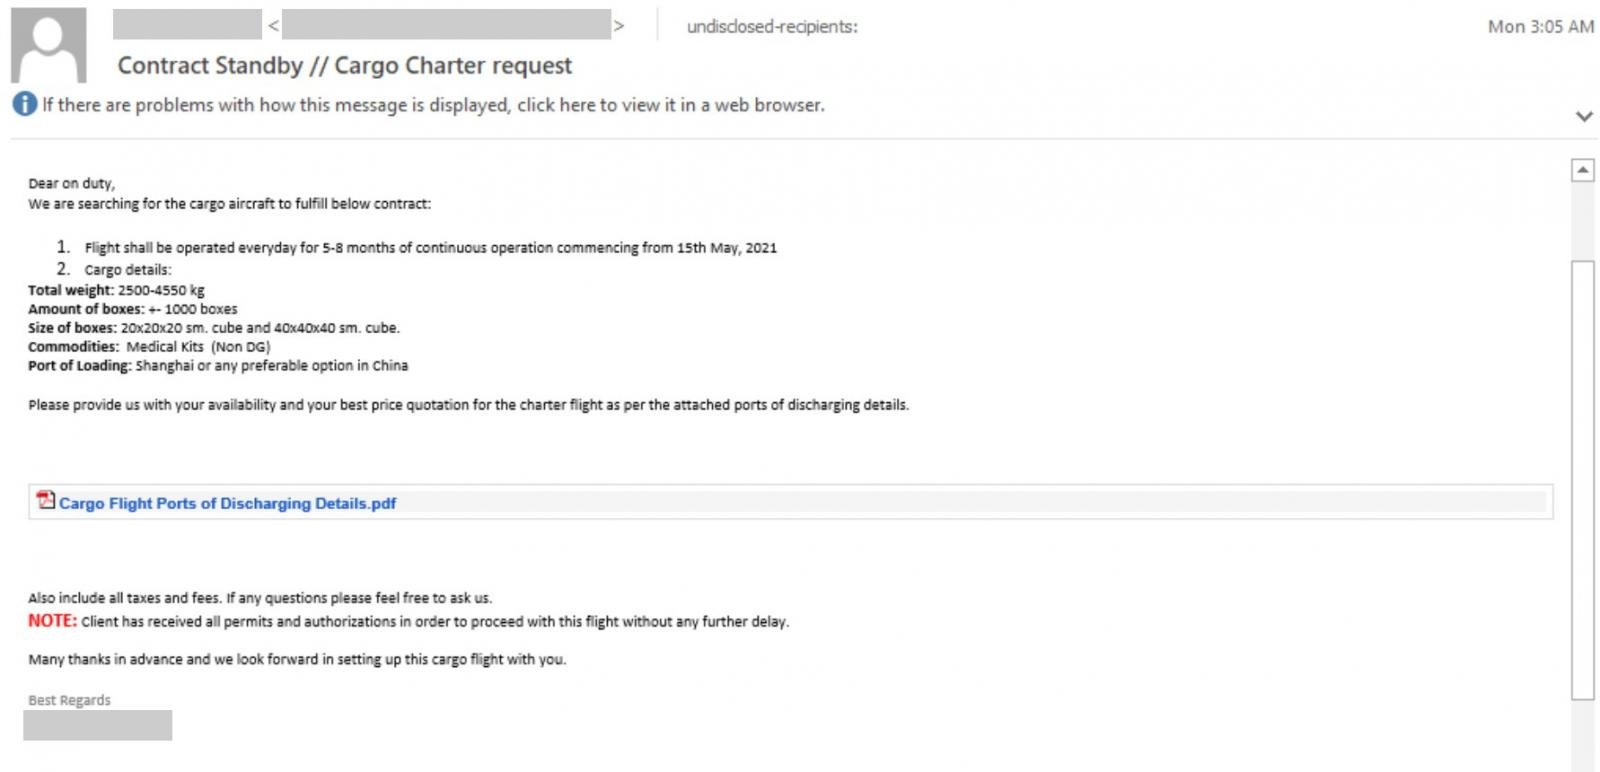
Так выглядит пример фишингового письма:


Новый загрузчик получил имя «Snip3» (классификация Morphisec), именно он отвечает за установку в систему следующих вредоносов: Revenge RAT, AsyncRAT, Agent Tesla и NetWire RAT. Первым шагом в дело включаются VBS-файлы, которые по цепочке привлекают скрипт PowerShell.

При этом Snip3 способен вычислять присутствие песочницы или виртуальной среды, что позволяет ему препятствовать детектированию и анализу.

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru