



Microsoft предупредила о новом загрузчике, атакующем авиацию

Microsoft предупредила о новом загрузчике, атакующем авиацию

Microsoft предупредила о новом загрузчике, атакующем авиацию

Microsoft предупредила о киберкампании, в ходе которой злоумышленники атакуют целевым фишингом аэрокосмические и туристические организации. Интересной особенностью этих атак является использование нового загрузчика, доставляющего на компьютеры жертв трояны (RAT).

По словам Microsoft, наблюдавшей за активностью преступников последние несколько месяцев, вредоносная кампания весьма динамична. В качестве приманки используются PDF-документы, которые якобы напрямую связаны с деятельностью организаций аэрокосмического, туристического и промышленного секторов.

Как выяснили в ходе наблюдения специалисты, конечной целью злоумышленников была кража важных данных из скомпрометированных устройств. Для этого как раз используются RAT-вредоносы, способные фиксировать нажатия клавиш (кейлогер) и красть пароли сотрудников.

Помимо этого, операторы троянов получают возможность снимать скриншоты, записывать видео при помощи веб-камеры, мониторить буфер обмена и браузер, анализировать информацию о системе. Все сведения передаются через SMTP-порт 587.

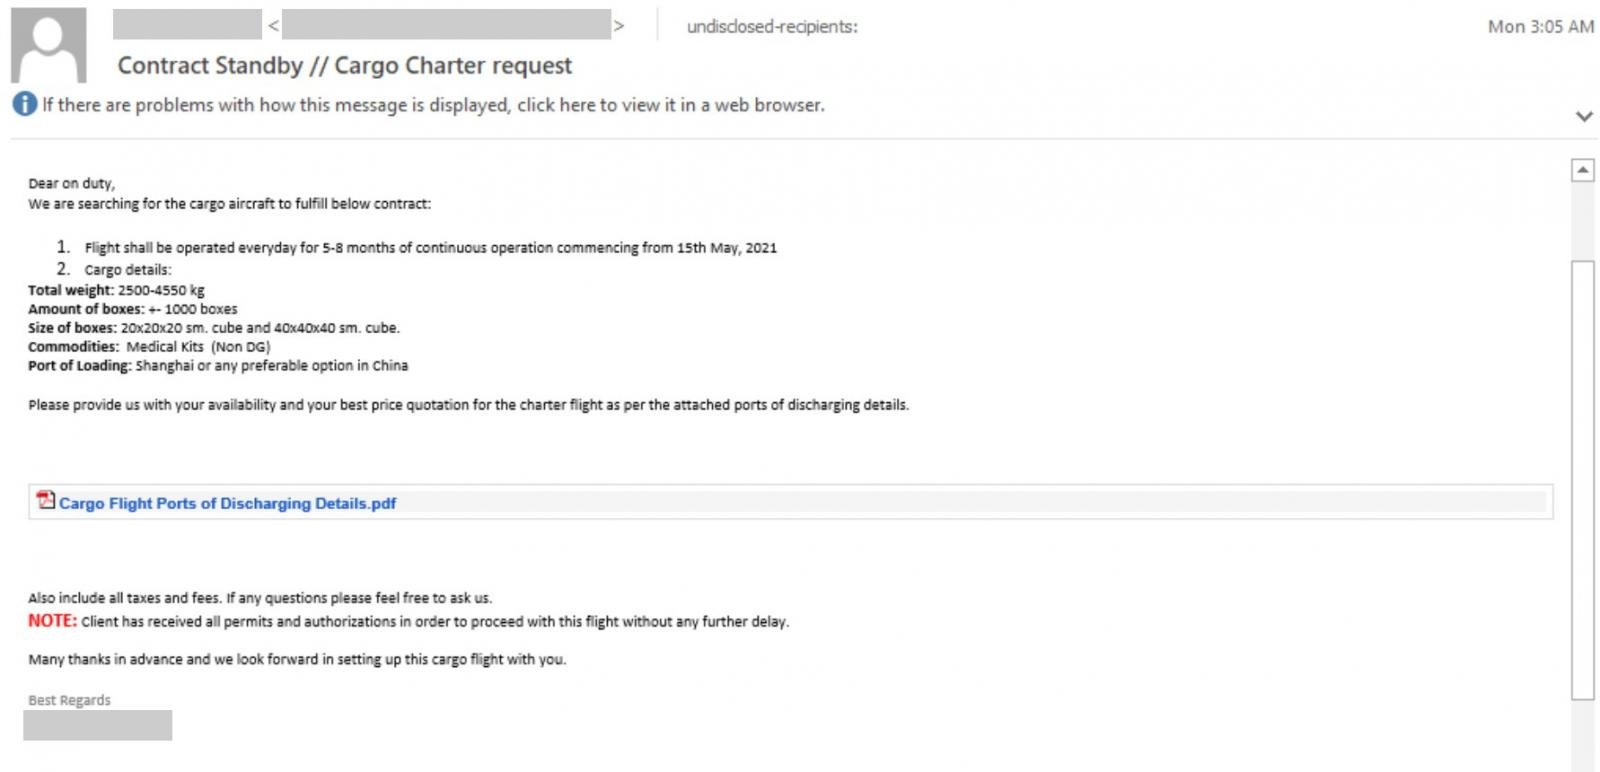
Так выглядит пример фишингового письма:


Новый загрузчик получил имя «Snip3» (классификация Morphisec), именно он отвечает за установку в систему следующих вредоносов: Revenge RAT, AsyncRAT, Agent Tesla и NetWire RAT. Первым шагом в дело включаются VBS-файлы, которые по цепочке привлекают скрипт PowerShell.

При этом Snip3 способен вычислять присутствие песочницы или виртуальной среды, что позволяет ему препятствовать детектированию и анализу.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru