



Microsoft предупредила о новом загрузчике, атакующем авиацию

Microsoft предупредила о новом загрузчике, атакующем авиацию

Microsoft предупредила о новом загрузчике, атакующем авиацию

Microsoft предупредила о киберкампании, в ходе которой злоумышленники атакуют целевым фишингом аэрокосмические и туристические организации. Интересной особенностью этих атак является использование нового загрузчика, доставляющего на компьютеры жертв трояны (RAT).

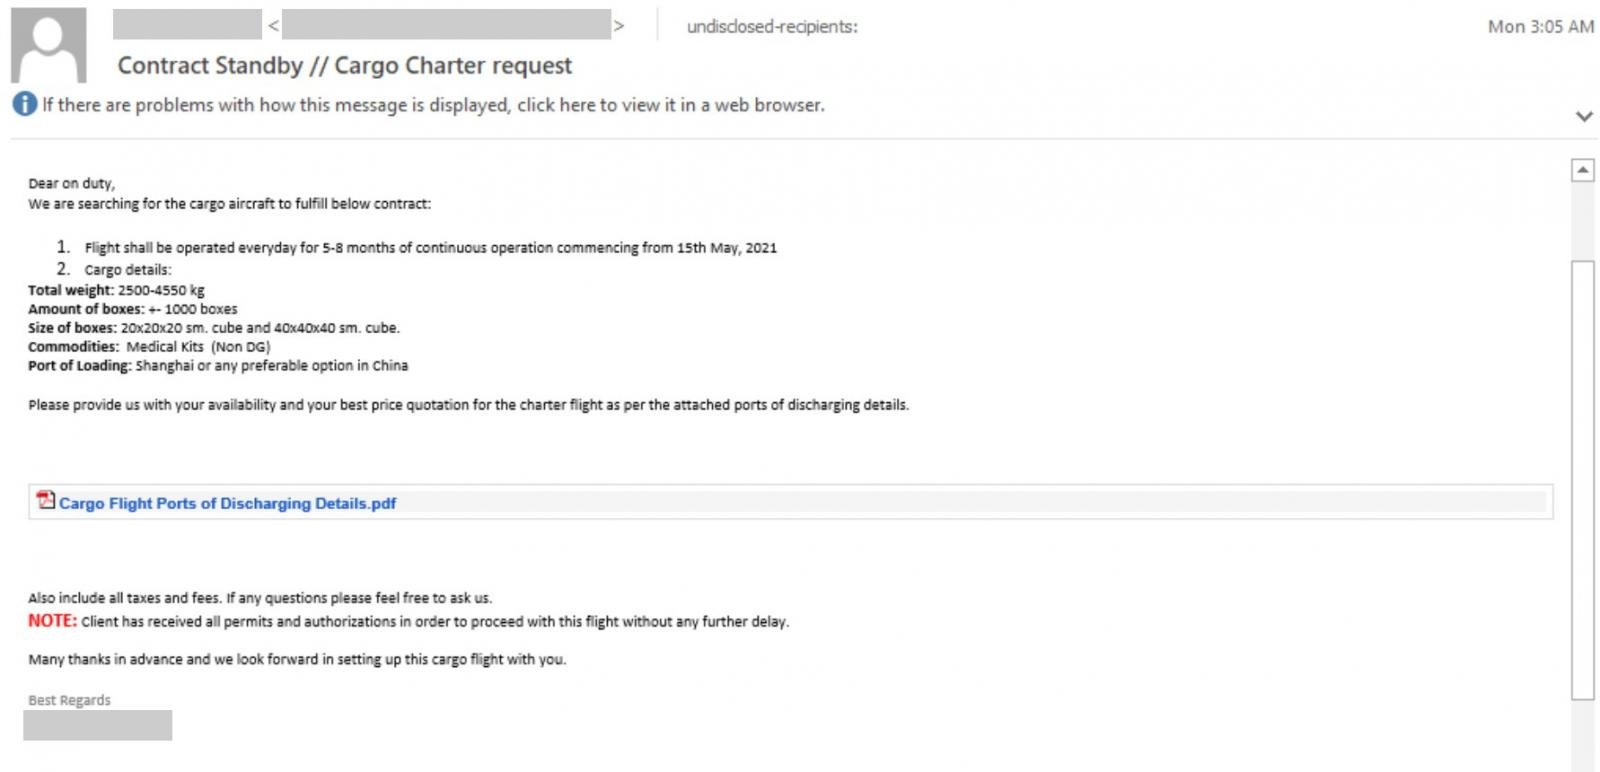
По словам Microsoft, наблюдавшей за активностью преступников последние несколько месяцев, вредоносная кампания весьма динамична. В качестве приманки используются PDF-документы, которые якобы напрямую связаны с деятельностью организаций аэрокосмического, туристического и промышленного секторов.

Как выяснили в ходе наблюдения специалисты, конечной целью злоумышленников была кража важных данных из скомпрометированных устройств. Для этого как раз используются RAT-вредоносы, способные фиксировать нажатия клавиш (кейлогер) и красть пароли сотрудников.

Помимо этого, операторы троянов получают возможность снимать скриншоты, записывать видео при помощи веб-камеры, мониторить буфер обмена и браузер, анализировать информацию о системе. Все сведения передаются через SMTP-порт 587.

Так выглядит пример фишингового письма:


Новый загрузчик получил имя «Snip3» (классификация Morphisec), именно он отвечает за установку в систему следующих вредоносов: Revenge RAT, AsyncRAT, Agent Tesla и NetWire RAT. Первым шагом в дело включаются VBS-файлы, которые по цепочке привлекают скрипт PowerShell.

При этом Snip3 способен вычислять присутствие песочницы или виртуальной среды, что позволяет ему препятствовать детектированию и анализу.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru