



Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Вымогатели снова угрожают Apple: сольём новые лого и планы на iPad

Киберпреступная группировка, стоящая за распространением программы-вымогателя REvil, странным образом удалила со страниц своего сайта внутренние чертежи Apple, но при этом пригрозила слить информацию о новых моделях iPad и логотипах корпорации из Купертино.

Напомним, что операторам REvil удалось добраться до конфиденциальных данных Apple после взлома тайваньской компании Quanta Computer, занимающейся сборкой устройств Apple Watch, MacBook Pro, MacBook Air на основе чертежей.

Проникнув в сеть Quanta, злоумышленники вытащили зарисовки дизайна и чертежи новых проектов, запросив у Apple $50 миллионов за неразглашение важной информации. Понятное дело, что никто не собирался платить вымогателям, поэтому спустя некоторое время преступники начали публиковать чертежи на своём сайте.

Операторы REvil известны специалистам в области кибербезопасности как достаточно беспринципные злоумышленники. Поэтому многих исследователей крайне удивило, что преступники удалили со страниц своего сайта внутреннюю информацию Apple.

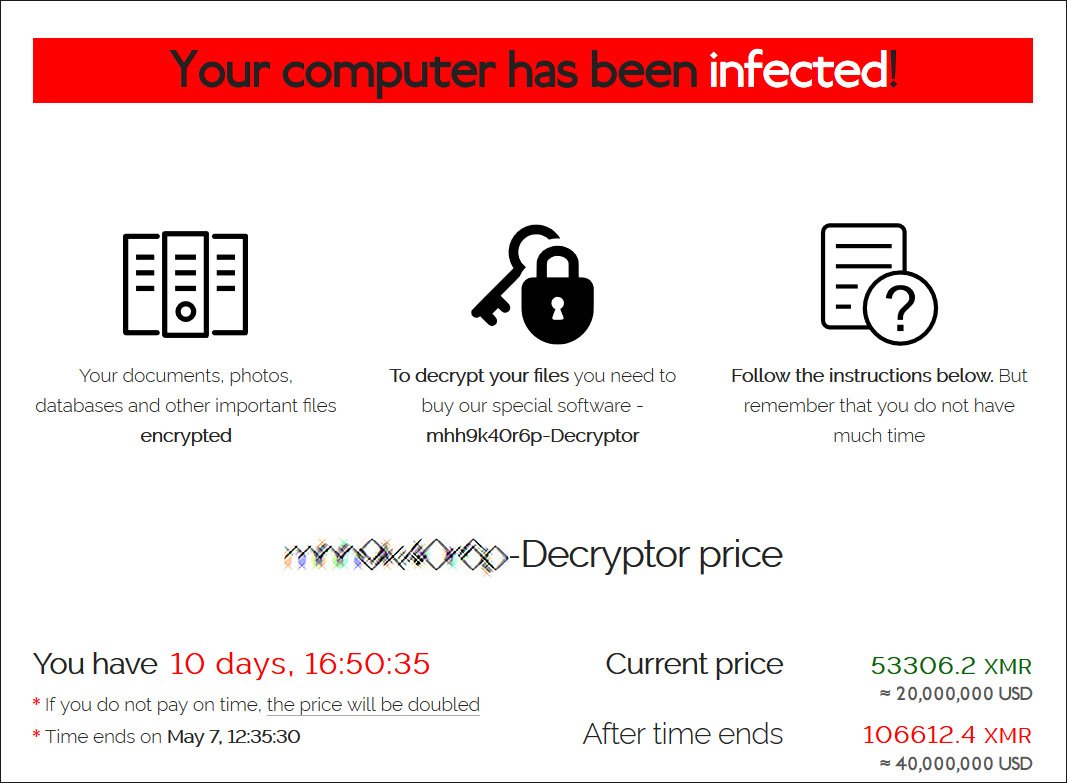
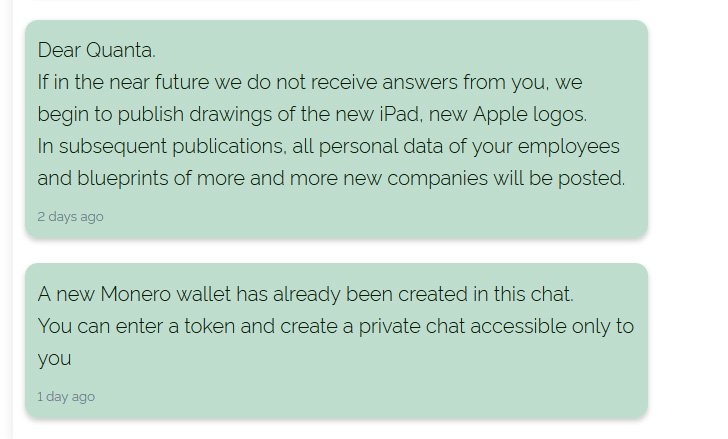
Тем не менее на то была своя причина: вымогатели хотят продолжить торговаться с Quanta, для чего даже создали специальный чат. Пока переговоры привели к уменьшению суммы выкупа — с $50 млн до $20 млн, который необходимо выплатить до 7 мая.


Если же представители Quanta в какой-то момент откажутся от перевода денег, вымогатели обещают слить «информацию о новом iPad и новых логотипах Apple».

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru