



В огромной базе слитых данных нашли 1,5 млн государственных имейлов

В огромной базе слитых данных нашли 1,5 млн государственных имейлов

В огромной базе слитых данных нашли 1,5 млн государственных имейлов

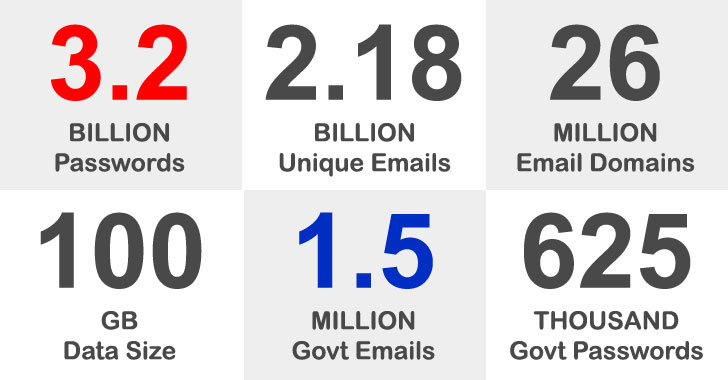
Исследователи проанализировали огромную по масштабам утечку, в которой фигурируют 3,28 миллиардов паролей и 2,28 млрд адресов электронной почты, и обнаружили в ней более полутора миллионов паролей, связанных с государственными имейлами.

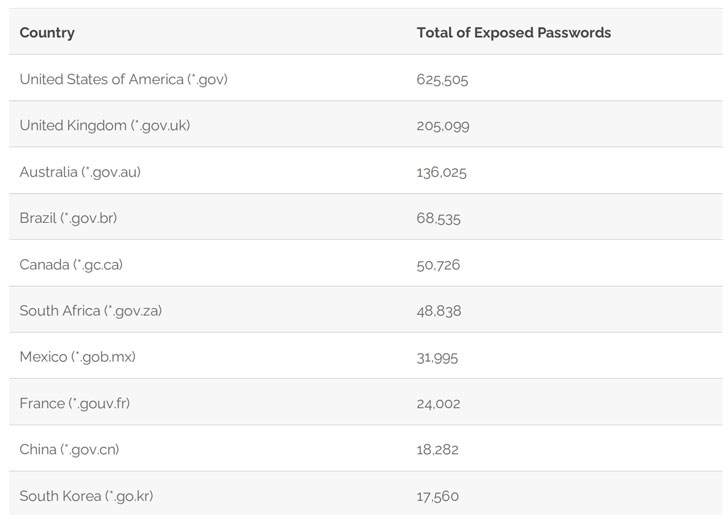
Большая часть скомпрометированных адресов электронной почты из государственного сектора принадлежит властям США (625 505), за ними следуют Великобритания (205 099), Австралия (136 025), Бразилия (68 535) и Канада (50 726).

Речь идёт о 100-гигабайтной базе, получившей имя «COMB21» (Compilation of Many Breaches). Из названия можно понять, что это подборка данных из различных утечек. В феврале какие-то «доброжелатели» бесплатно выложили БД на одном из форумов для киберпреступников.

Эксперты подчёркивают, что наличие в общем доступе данных электронных ящиков государственного сектора вовсе не означает, что сами госсистемы были скомпрометированы. Злоумышленники смогли получить пароли благодаря взлому хешей, а ранее учётные данные попали в руки преступников после фишинговых атак, кибершпионажа и благодаря незащищённым соединениям.


Утечка по американскому государственному сектору распределилась следующим образом:

  • state.gov (29 144);
  • va.gov (28 937);
  • dhs.gov (21 575);
  • nasa.gov (15 665);
  • irs.gov (10 480);
  • cdc.gov (8 904);
  • usdoj.gov (8 857);
  • ssa.gov (8 747);
  • usps.gov (8 205);
  • epa.gov (7 986).

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru